
ارزیابی ریسک در مهندسی ایمنی HSE

📘 ارزیابی ریسک در مهندسی ایمنی و HSE
راهنمای جامع روشهای ارزیابی ریسک در صنایع
مرجع تخصصی حفاظت از سقوط
📘 فصل اول: مبانی ارزیابی ریسک در مهندسی ایمنی و HSE
📌 مقدمه
امروزه تقریباً هیچ پروژه صنعتی، عمرانی، نفت و گاز، پتروشیمی، نیروگاهی، معدنی، ساختمانی و حتی مراکز درمانی بدون انجام ارزیابی ریسک (Risk Assessment) آغاز نمیشود. تجربه حوادث بزرگی مانند انفجار پالایشگاه Texas City، حادثه Piper Alpha، نشت گاز Bhopal و انفجار سکوی Deepwater Horizon نشان داد که بسیاری از این حوادث، نه به دلیل نبود تجهیزات، بلکه به علت شناسایی نشدن خطرات و مدیریت نامناسب ریسک رخ دادهاند.
در گذشته، سازمانها معمولاً پس از وقوع حادثه اقدام به اصلاح شرایط میکردند؛ اما امروزه رویکرد مدیریت ایمنی تغییر کرده است. فلسفه جدید HSE بر این اصل استوار است که حادثه نباید منتظر وقوع بماند، بلکه باید پیش از شروع فعالیت، تمامی خطرات شناسایی، تحلیل، ارزیابی و کنترل شوند.
به همین دلیل، ارزیابی ریسک به یکی از مهمترین ابزارهای مهندسی ایمنی تبدیل شده و در استانداردهایی مانند ISO 31000، ISO 31010، ISO 45001، IEC 61882، OSHA PSM و CCPS جایگاه ویژهای دارد.
❓ چرا ارزیابی ریسک اهمیت دارد؟
هر فعالیت صنعتی، از تعمیر یک پمپ ساده تا راهاندازی یک پالایشگاه، با خطراتی همراه است. اگر این خطرات شناسایی و کنترل نشوند، ممکن است پیامدهای زیر را به همراه داشته باشند:
💡 به همین دلیل، ارزیابی ریسک تنها یک الزام قانونی نیست، بلکه یک ابزار مدیریتی برای حفظ سرمایههای انسانی، مالی و زیستمحیطی محسوب میشود.
📊 مدیریت ریسک چیست؟
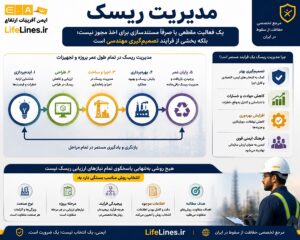
مدیریت ریسک (Risk Management) فرآیندی نظاممند برای شناسایی، تحلیل، ارزیابی، کنترل و پایش خطرات است تا احتمال وقوع حوادث و شدت پیامدهای آنها به سطح قابل قبول کاهش یابد.
این فرآیند تنها به حذف خطر محدود نمیشود؛ بلکه هدف آن تصمیمگیری آگاهانه درباره نحوه مدیریت ریسک و انتخاب مؤثرترین اقدامات کنترلی است.
🎯 اهداف اصلی مدیریت ریسک
📖 تعریف Hazard (خطر)
یکی از رایجترین اشتباهات درHSE، یکسان دانستن Hazard و Risk است؛ در حالی که این دو مفهوم کاملاً متفاوت هستند.
Hazard به هر منبع، وضعیت یا شرایطی گفته میشود که قابلیت ایجاد آسیب به انسان، تجهیزات، محیط زیست یا فرآیند را داشته باشد.
💡 وجود یک خطر لزوماً به معنای وقوع حادثه نیست، اما اگر کنترل مناسبی اعمال نشود، میتواند به حادثه منجر شود.
📊 تعریف Risk (ریسک)
ریسک، ترکیبی از احتمال وقوع یک رویداد ناخواسته و شدت پیامدهای آن است.
ریسک = احتمال وقوع × شدت پیامد
این تعریف در استاندارد ISO 31000 نیز به همین مفهوم اشاره دارد؛ یعنی ریسک بیانگر اثر عدم قطعیت بر اهداف سازمان است.
💡 مثال: در یک پالایشگاه، یک خط لوله حاوی گاز قابل اشتعال وجود دارد. وجود گاز قابل اشتعال = Hazard، احتمال نشت گاز و انفجار همراه با پیامدهای آن = Risk.
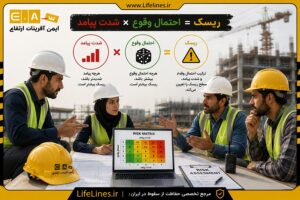
📋 تفاوت Hazard و Risk
🏭 مثالهای صنعتی
مثال اول: داربست
Hazard: سقوط از ارتفاع
Risk: احتمال سقوط کارگر به دلیل نبود گاردریل و شدت جراحت ناشی از سقوط
مثال دوم: جرثقیل
Hazard: بار معلق
Risk: احتمال سقوط بار روی کارکنان و شدت خسارت
مثال سوم: برق
Hazard: تابلو برق فشار قوی
Risk: احتمال برقگرفتگی هنگام تعمیر و پیامد آن
📖 اصطلاحات مهم در ارزیابی ریسک
Incident (رویداد)
هر رویداد ناخواسته که میتواند یا توانسته است به حادثه منجر شود.
Accident (حادثه)
رویدادی که منجر به آسیب، بیماری، خسارت یا آلودگی شده باشد.
Near Miss (شبهحادثه)
رویدادی که میتوانست حادثه ایجاد کند اما خوششانسی یا یک مانع باعث شد آسیبی رخ ندهد. نمونه: سقوط آچار از داربست بدون برخورد با افراد، نشت محدود گاز بدون اشتعال، قطع سیم بکسل پیش از شروع لیفت.
Unsafe Condition (شرایط ناایمن)
شرایط فیزیکی خطرناک مانند: کف لغزنده، حفاظ معیوب ماشینآلات، روشنایی ناکافی، کابل برق آسیبدیده.
Unsafe Act (رفتار ناایمن)
رفتارهایی مانند: عدم استفاده از PPE، حذف سیستمهای حفاظتی، ورود بدون مجوز به فضای بسته، انجام کار گرم بدون مجوز.
Consequence (پیامد)
پیامد، نتیجه وقوع یک حادثه است و میتواند شامل موارد زیر باشد: فوت، جراحت، بیماری شغلی، انفجار، آتشسوزی، توقف تولید، آسیب تجهیزات، خسارت مالی، آلودگی محیط زیست، از دست رفتن اعتبار سازمان.
📊 احتمال وقوع (Likelihood)
احتمال وقوع نشان میدهد که یک خطر با چه فرکانسی ممکن است به حادثه تبدیل شود. سطوح متداول عبارتاند از: بسیار کم، کم، متوسط، زیاد، بسیار زیاد.
❓ چرا شناخت این مفاهیم اهمیت دارد؟
تمام روشهای ارزیابی ریسک که در این کتاب بررسی خواهند شد، از جمله: JSA، HAZOP، FMEA، Bow-Tie، HAZID، What If، FTA، ETA، LOPA و PHA بر پایه همین مفاهیم بنیادین طراحی شدهاند. اگر تفاوت میان Hazard، Risk، Consequence و Likelihood بهدرستی درک نشود، اجرای این روشها نیز با خطا همراه خواهد بود.
🔧 نکته مهندسی (Engineering Insight)
در بسیاری از صنایع، تمرکز صرف بر کاهش احتمال وقوع حادثه کافی نیست. گاهی احتمال یک رویداد بسیار پایین است، اما شدت پیامد آن آنقدر زیاد است که همچنان نیاز به اقدامات کنترلی گسترده دارد. به همین دلیل، مهندسان HSE همواره احتمال و پیامد را بهصورت همزمان بررسی میکنند و بر اساس نتایج، تصمیم میگیرند که آیا ریسک قابل قبول است یا باید اقدامات بیشتری انجام شود.
📖 فرآیند مدیریت ریسک بر اساس ISO 31000 و ISO 31010
❓ چرا مدیریت ریسک باید یک فرآیند باشد؟
یکی از اشتباهات رایج در بسیاری از پروژههای صنعتی این است که ارزیابی ریسک فقط در ابتدای پروژه انجام میشود و سپس به فراموشی سپرده میشود. در حالی که خطرات یک پروژه در طول زمان تغییر میکنند. تغییر تجهیزات، ورود فناوریهای جدید، تغییر مواد اولیه، جابهجایی نیروی انسانی یا تغییر شرایط محیطی میتواند ریسکهای جدیدی ایجاد کند.
💡 به همین دلیل، استاندارد ISO 31000:2018 مدیریت ریسک را یک فرآیند مستمر و پویا معرفی میکند، نه یک فعالیت یکباره.
📊 مدیریت ریسک چیست؟ (بر اساس ISO 31000)
بر اساس استاندارد ISO 31000، مدیریت ریسک مجموعهای از فعالیتهای هماهنگ برای هدایت و کنترل سازمان در ارتباط با ریسک است.
این فرآیند به مدیران کمک میکند تا:
🔄 چرخه مدیریت ریسک
فرآیند مدیریت ریسک را میتوان به صورت زیر نمایش داد:
│
▼
شناسایی خطرات
│
▼
تحلیل ریسک
│
▼
ارزیابی ریسک
│
▼
انتخاب کنترلها
│
▼
اجرای کنترل
│
▼
پایش و بازنگری مستمر
│
└──────────────┐
▼
بهبود مستمر
💡 این چرخه در تمام صنایع از پروژههای ساختمانی گرفته تا پالایشگاههای نفت و گاز کاربرد دارد.
📌 مرحله اول: تعیین دامنه (Establishing the Context)
قبل از شروع ارزیابی ریسک باید مشخص شود: پروژه چیست؟ هدف ارزیابی چیست؟ محدوده بررسی کجاست؟ چه کسانی درگیر هستند؟ چه تجهیزات و فرآیندهایی بررسی میشوند؟ چه استانداردهایی باید رعایت شوند؟
📌 نمونه: پروژه: تعمیر کمپرسور گاز، دامنه: واحد بهرهبرداری شماره ۳، کمپرسور C-101، سیستم روغنکاری، خطوط گاز، فعالیتهای تعمیراتی.
🔍 مرحله دوم: شناسایی خطرات (Hazard Identification)
این مرحله مهمترین بخش مدیریت ریسک است. اگر خطری شناسایی نشود، هیچگاه کنترل نخواهد شد.
روشهای متداول شناسایی خطرات: بازدید میدانی، مصاحبه با کارکنان، بررسی سوابق حوادث، جلسات طوفان فکری (Brainstorming)، HAZID، What If، PHA، چکلیستها، تحلیل فرآیند، بازرسی تجهیزات.
📊 مرحله سوم: تحلیل ریسک (Risk Analysis)
پس از شناسایی خطر، باید مشخص شود: احتمال وقوع چقدر است؟ شدت پیامد چقدر است؟ چه کنترلهایی هماکنون وجود دارد؟ آیا این کنترلها کافی هستند؟
📌 در این مرحله از روشهایی مانند: JSA، HAZOP، FMEA، Bow Tie، FTA، ETA و LOPA استفاده میشود.
📊 مرحله چهارم: ارزیابی ریسک (Risk Evaluation)
در این مرحله تصمیم گرفته میشود که: ریسک قابل قبول است؟ ریسک باید کاهش یابد؟ فعالیت باید متوقف شود؟ کنترلهای بیشتری لازم است؟ معمولاً از ماتریس ریسک برای این تصمیمگیری استفاده میشود.
🔧 مرحله پنجم: انتخاب اقدامات کنترلی
پس از تعیین سطح ریسک، باید مناسبترین کنترل انتخاب شود. در مهندسی ایمنی، اصل بر این است که ابتدا خطر حذف شود و اگر حذف ممکن نبود، از کنترلهای دیگر استفاده شود. به همین دلیل از سلسلهمراتب کنترل خطرات (Hierarchy of Controls) استفاده میشود.
⚙️ مرحله ششم: اجرای کنترلها
کنترلها تنها زمانی مؤثر هستند که: اجرا شوند، مستندسازی شوند، آموزش داده شوند، توسط مدیریت حمایت شوند و بهطور مستمر پایش شوند.
📌 نمونه کنترلها: نصب گارد حفاظتی، سیستم Lockout/Tagout، مجوز کار (Permit to Work)، آموزش کارکنان، استفاده از PPE، نصب سیستم اعلام و اطفای حریق.
🔄 مرحله هفتم: پایش و بازنگری (Monitoring & Review)
ریسک ثابت نیست. در شرایط زیر باید ارزیابی ریسک دوباره انجام شود: تغییر فرآیند، نصب تجهیزات جدید، وقوع حادثه، وقوع شبهحادثه (Near Miss)، تغییر قوانین، تغییر مواد شیمیایی، تغییر روش انجام کار، نتایج نامطلوب بازرسیها.
🔗 ارتباط روشهای ارزیابی ریسک با مراحل مدیریت ریسک

👥 نقش تیم ارزیابی ریسک
ارزیابی ریسک نباید توسط یک نفر انجام شود. تیم معمولاً شامل افراد زیر است: مدیر پروژه، مهندس HSE، سرپرست بهرهبرداری، مهندس فرآیند، مهندس مکانیک، مهندس برق و ابزار دقیق، نماینده تعمیرات، اپراتور باتجربه و در صورت نیاز، مشاور تخصصی.
💡 تنوع تخصصها باعث میشود خطرات از زوایای مختلف بررسی شوند.
⚠️ اشتباهات رایج در مدیریت ریسک: انجام ارزیابی فقط برای رفع الزام قانونی، کپی کردن فرمهای پروژههای دیگر، استفاده از تیم غیرمتخصص، نادیده گرفتن تجربیات اپراتورها، بازنگری نکردن ارزیابی پس از تغییرات، تمرکز صرف بر PPE و بیتوجهی به حذف خطر، ثبت نکردن اقدامات اصلاحی، نبود پیگیری برای اجرای کنترلها.
🔧 مثال مهندسی
فعالیت: تعمیر پمپ انتقال بنزین
- خطر: نشت بنزین
- پیامد: آتشسوزی و انفجار
- احتمال: متوسط
- شدت: بسیار شدید
- سطح ریسک: زیاد
- کنترلهای موجود: مجوز کار گرم، تخلیه خط، تست گاز، اتصال به زمین، خاموشکننده آتش
- کنترل پیشنهادی: استفاده از تجهیزات ضدجرقه (Ex)، پایش مستمر گاز، استقرار تیم آتشنشانی در محل
🔧 نکته مهندسی: یک اشتباه رایج این است که سازمانها تصور میکنند «تکمیل فرم ارزیابی ریسک» به معنای «مدیریت ریسک» است. در واقع، فرم تنها ابزار ثبت اطلاعات است. ارزش واقعی مدیریت ریسک زمانی ایجاد میشود که نتایج ارزیابی به اقدامات عملی، تخصیص بودجه، اصلاح طراحی، آموزش کارکنان و بهبود مستمر منجر شود.
📊 احتمال (Likelihood)، شدت پیامد (Severity)، ماتریس ریسک (Risk Matrix) و تعیین سطح ریسک
🎯 هدف این بخش: آشنایی با مهمترین ابزار تصمیمگیری در ارزیابی ریسک، یعنی ماتریس ریسک، نحوه تعیین احتمال و شدت پیامد، مفهوم ریسک ذاتی (Inherent Risk)، ریسک باقیمانده (Residual Risk) و معیارهای پذیرش ریسک در صنایع.
❓ چرا باید ریسک را اندازهگیری کنیم؟
پس از شناسایی خطر، مهمترین سؤال این است: کدام خطر مهمتر است و باید ابتدا کنترل شود؟
اگر یک پروژه ۳۰۰ خطر مختلف داشته باشد، امکان حذف همزمان همه آنها وجود ندارد. بنابراین مهندسان HSE باید بتوانند ریسکها را اولویتبندی کنند تا منابع سازمان برای مهمترین خطرات صرف شود.
📌 به همین دلیل در استانداردهای ISO 31010، ISO 45001، IEC 61882، API RP 580 و راهنماهای CCPS از ابزارهایی مانند ماتریس ریسک (Risk Matrix) استفاده میشود.
📊 اجزای اصلی ریسک
در سادهترین حالت، سطح ریسک تابع دو مؤلفه اصلی است:
- احتمال وقوع (Likelihood / Probability)
- شدت پیامد (Severity / Consequence)
Risk = Likelihood × Severity
این فرمول یک مدل سادهشده برای رتبهبندی است و جایگزین تحلیلهای کمی پیشرفته (مانند QRA) نیست، اما برای بسیاری از فعالیتهای عملیاتی و پروژههای صنعتی بسیار کاربردی است.
📊 نمونه جدول احتمال وقوع
📌 مثال: کار در ارتفاع با داربست استاندارد، احتمال سقوط: ۲ (بعید) | کار در ارتفاع بدون گاردریل، احتمال سقوط: ۵ (بسیار محتمل)
📊 نمونه جدول شدت پیامد
📌 مثال: برق ۲۲۰ ولت در محیط خشک: شدت متوسط تا شدید | برق فشار قوی ۲۳۰ کیلوولت: شدت فاجعهآمیز
📊 ماتریس ریسک چیست؟
ماتریس ریسک ابزاری است که احتمال وقوع و شدت پیامد را با یکدیگر ترکیب میکند تا سطح ریسک مشخص شود. این ابزار کمک میکند تصمیم بگیریم: آیا فعالیت مجاز است؟ آیا باید کنترلهای بیشتری اجرا شود؟ آیا باید فعالیت متوقف شود؟
📌 طبقهبندی رنگی ماتریس ریسک: 1 تا 4 (سبز) = پایین – قابل قبول | 5 تا 9 (زرد) = متوسط – نیاز به کنترل | 10 تا 16 (نارنجی) = بالا – اقدام فوری | 17 تا 25 (قرمز) = بحرانی – توقف فعالیت تا کاهش ریسک
📊 ریسک ذاتی (Inherent Risk) و ریسک باقیمانده (Residual Risk)
ریسک ذاتی (Inherent Risk)
ریسکی است که قبل از اجرای هرگونه اقدام کنترلی وجود دارد.
مثال: کار در ارتفاع بدون داربست استاندارد، هارنس، لایفلاین و گاردریل → ریسک ذاتی بسیار بالا
ریسک باقیمانده (Residual Risk)
ریسکی است که پس از اجرای کنترلها باقی میماند.
مثال: پس از نصب داربست استاندارد، گاردریل، لایفلاین، هارنس، آموزش و مجوز کار، ریسک کاهش مییابد، اما هرگز به صفر نمیرسد. این مقدار، ریسک باقیمانده است.
💡 چرا ریسک صفر وجود ندارد؟ در مهندسی ایمنی، حذف کامل ریسک در بسیاری از فعالیتهای صنعتی امکانپذیر نیست. هدف سیستمهای HSE رساندن ریسک به سطح قابل قبول (Acceptable Risk) یا تا حد امکان پایین و منطقی (ALARP) است.
✅ عوامل مؤثر بر کاهش ریسک
⚠️ اشتباهات رایج در استفاده از ماتریس ریسک
- بزرگنمایی یا کوچکنمایی احتمال: گاهی افراد بدون استناد به دادهها، احتمال را بیش از حد زیاد یا کم در نظر میگیرند.
- یکسان فرض کردن شدت برای همه خطرات: برقگرفتگی، سقوط از ارتفاع و بریدگی دست پیامدهای یکسانی ندارند.
- استفاده از ماتریس یکسان برای همه صنایع: ریسک در یک پالایشگاه با یک کارگاه ساختمانی یا بیمارستان تفاوت دارد و معیارهای پذیرش نیز میتواند متفاوت باشد.
- بیتوجهی به کنترلهای موجود: در ارزیابی باید مشخص شود چه کنترلهایی از قبل وجود دارند و تا چه اندازه مؤثر هستند.
📋 نمونه فرم ارزیابی ریسک
🔧 دیدگاه مهندسی: در پروژههای بزرگ نفت، گاز و پتروشیمی، ماتریس ریسک تنها نقطه شروع است. برای سناریوهای با پیامدهای شدید، از روشهای پیشرفتهتری مانند LOPA، FTA، ETA یا QRA (Quantitative Risk Assessment) استفاده میشود تا احتمال وقوع و اثر لایههای حفاظتی با دقت بیشتری تحلیل شوند. بنابراین ماتریس ریسک ابزاری برای غربالگری و اولویتبندی است، نه جایگزین همه روشهای ارزیابی ریسک
📌 سلسلهمراتب کنترل خطرات (Hierarchy of Controls)
سلسلهمراتب کنترل خطرات یک مدل تصمیمگیری است که اقدامات کنترلی را از مؤثرترین تا کماثرترین مرتب میکند.
│
├── 1. حذف خطر (Elimination)
├── 2. جایگزینی (Substitution)
├── 3. کنترلهای مهندسی (Engineering Controls)
├── 4. کنترلهای اداری (Administrative Controls)
└── 5. تجهیزات حفاظت فردی (PPE)
│
کمترین اثربخشی
🔴 ۱. حذف خطر (Elimination)
تعریف: حذف کامل منبع خطر از محیط کار. این مؤثرترین و پایدارترین روش کنترل ریسک است، زیرا پس از حذف خطر، دیگر نیازی به کنترلهای بعدی نخواهد بود.
مثالها: حذف کار در ارتفاع با پیشمونتاژ تجهیزات روی زمین، حذف استفاده از مواد شیمیایی بسیار خطرناک از فرآیند، حذف نیاز به ورود افراد به فضای بسته با استفاده از تجهیزات بازرسی از راه دور.
✅ مزایا: حذف کامل ریسک مرتبط، کاهش هزینههای بلندمدت، کاهش نیاز به آموزش و PPE، کاهش وابستگی به رفتار کارکنان | محدودیت: در بسیاری از صنایع، حذف کامل خطر امکانپذیر نیست.
🔄 ۲. جایگزینی (Substitution)
تعریف: جایگزین کردن ماده، تجهیز یا فرآیندی کمخطرتر به جای گزینه پرخطر.
مثالها: استفاده از رنگهای پایه آب به جای رنگهای حلالدار، جایگزینی حلالهای کمسم به جای بنزن، استفاده از لیفتراک برقی به جای لیفتراک دیزلی در محیطهای بسته.
🔧 نکته مهندسی: هر جایگزینی باید از نظر فنی، اقتصادی و زیستمحیطی نیز ارزیابی شود؛ زیرا ممکن است ماده جایگزین خطرات جدیدی ایجاد کند.
⚙️ ۳. کنترلهای مهندسی (Engineering Controls)
تعریف: تغییر در طراحی تجهیزات یا فرآیند برای جلوگیری از تماس افراد با خطر. این روش معمولاً مؤثرترین گزینه پس از حذف و جایگزینی است.
نمونهها: نصب گاردریل در سکوهای کاری، نصب حفاظ ماشینآلات، سیستم تهویه موضعی، اینترلاکهای ایمنی، سیستمهای اعلام و اطفای حریق، لایفلاینهای افقی و عمودی، سنسورهای تشخیص گاز، سیستمهای قطع اضطراری.
✅ مزایا: وابستگی کمتر به رفتار کارکنان، قابلیت اطمینان بالا، حفاظت همزمان از چندین نفر.
📋 ۴. کنترلهای اداری (Administrative Controls)
تعریف: روشهایی که با تغییر در نحوه انجام کار، آموزش، برنامهریزی و نظارت، احتمال وقوع حادثه را کاهش میدهند.
نمونهها: آموزش کارکنان، دستورالعملهای اجرایی (SOP)، سیستم مجوز کار (Permit to Work)، برنامههای بازرسی، چرخش شغلی، محدود کردن زمان مواجهه، علائم هشداردهنده، جلسات Toolbox Meeting، مانورهای اضطراری.
✅ مزایا: اجرای نسبتاً ساده، هزینه کمتر نسبت به برخی کنترلهای مهندسی، ارتقای فرهنگ ایمنی | محدودیت: این کنترلها به رفتار انسان وابسته هستند و در صورت عدم آموزش یا نظارت، اثربخشی آنها کاهش مییابد.
🛡️ ۵. تجهیزات حفاظت فردی (PPE)
تعریف: وسایلی که برای کاهش اثر خطر بر فرد استفاده میشوند.
نمونهها: کلاه ایمنی، هارنس، لنیارد، کفش ایمنی، عینک ایمنی، شیلد صورت، دستکش، گوشی صداگیر، ماسک تنفسی، لباس ضدحریق.
⚠️ نکته مهم: PPE خطر را حذف نمیکند؛ بلکه فقط از فرد در برابر پیامدهای آن محافظت میکند. به همین دلیل، PPE آخرین گزینه در سلسلهمراتب کنترل است.
📊 مقایسه روشهای کنترل
📌 مفهوم ALARP
یکی از مهمترین مفاهیم در مدیریت ریسک، اصل ALARP (As Low As Reasonably Practicable) است.
این اصل بیان میکند که: ریسک باید تا حدی کاهش یابد که کاهش بیشتر آن از نظر فنی، عملی و اقتصادی منطقی نباشد.
💡 به عبارت دیگر، هدف رسیدن به «ریسک صفر» نیست، بلکه رساندن ریسک به پایینترین سطحی است که با صرف هزینه و تلاش منطقی قابل دستیابی باشد.
█████████████████
↓ کاهش فوری
———————-
ناحیه ALARP
██████████
↓
نیاز به بررسی هزینه-فایده
———————-
ریسک قابل قبول
███
پایش و حفظ کنترلها
💡 مثال ALARP
فرض کنید در یک سکوی نفتی، احتمال سقوط ابزار از ارتفاع وجود دارد.
گزینه اول: استفاده از طناب مهار ابزار (Tool Lanyard) – هزینه: کم، کاهش ریسک: زیاد → ✔ اجرا شود.
گزینه دوم: نصب سقف فولادی روی کل سکو – هزینه: بسیار زیاد، کاهش ریسک: اندک نسبت به گزینه اول → در این حالت ممکن است گزینه دوم از نظر ALARP توجیه نداشته باشد.
📌 اصل SFAIRP
در برخی استانداردها، بهویژه در صنایع نفت و گاز، از مفهوم SFAIRP (So Far As Is Reasonably Practicable) نیز استفاده میشود که از نظر فلسفه بسیار نزدیک به ALARP است و بر اجرای تمامی اقدامات منطقی و قابل توجیه برای کاهش ریسک تأکید دارد.
🔗 ارتباط Hierarchy of Controls با روشهای ارزیابی ریسک
📌 الزامات قانونی و استانداردی
📋 ISO 45001:2018
استاندارد ISO 45001 تأکید میکند که سازمان باید: خطرات را شناسایی کند، ریسکها را ارزیابی کند، اقدامات کنترلی را بر اساس سلسلهمراتب کنترل انتخاب کند و اثربخشی کنترلها را پایش و بازنگری کند.
📋 OSHA
مطابق الزامات OSHA، کارفرما موظف است محیط کار ایمن فراهم کند، خطرات را حذف یا کنترل کند، آموزشهای لازم را ارائه دهد، تجهیزات حفاظت فردی مناسب را در اختیار کارکنان قرار دهد و از استفاده صحیح از PPE اطمینان حاصل کند.
🇮🇷 قانون کار جمهوری اسلامی ایران
بر اساس قانون کار جمهوری اسلامی ایران و آییننامههای حفاظت فنی و بهداشت کار:
- کارفرما موظف است محیط کار ایمن فراهم کند.
- تجهیزات و ماشینآلات باید ایمن باشند.
- آموزشهای ایمنی باید پیش از شروع کار ارائه شود.
- تجهیزات حفاظت فردی باید متناسب با نوع خطر تهیه و استفاده شوند.
- در صورت وجود خطر جدی، ادامه فعالیت بدون اجرای اقدامات کنترلی مجاز نیست.
🔧 مثال مهندسی
سناریو: نصب سازه فلزی در ارتفاع ۳۰ متری
💡 این مثال نشان میدهد که PPE تنها یکی از لایههای کنترل است و نباید جایگزین اقدامات مهندسی شود.
⚠️ اشتباهات رایج
- اتکا صرف به PPE و نادیده گرفتن حذف یا کنترل مهندسی خطر.
- انتخاب PPE نامناسب با نوع خطر.
- عدم نگهداری و بازرسی تجهیزات حفاظت فردی.
- اجرای کنترلهای اداری بدون نظارت بر اثربخشی آنها.
- بیتوجهی به اصل ALARP در تصمیمگیریهای مهندسی.

📌 استانداردهای بینالمللی مدیریت ریسک
امروزه هیچ سازمان صنعتی پیشرفتهای بدون استفاده از استانداردهای معتبر جهانی، سیستم مدیریت ریسک خود را طراحی نمیکند. این استانداردها زبان مشترک مهندسان، مدیران، بازرسان و شرکتهای بینالمللی هستند و چارچوبی یکپارچه برای شناسایی، ارزیابی و کنترل ریسک ارائه میدهند.
📜 ۱. ISO 31000:2018 – استاندارد مدیریت ریسک
ISO 31000 مهمترین استاندارد مدیریت ریسک در جهان است و در تمام صنایع از نفت و گاز تا بانکداری و بهداشت قابل استفاده است. این استاندارد روش خاصی مانند JSA یا HAZOP را تجویز نمیکند، بلکه چارچوبی برای مدیریت ریسک ارائه میدهد.
اصول کلیدی: ایجاد ارزش برای سازمان، ادغام مدیریت ریسک در همه فرآیندها، تصمیمگیری مبتنی بر اطلاعات، بهبود مستمر، مشارکت ذینفعان، توجه به عوامل انسانی و فرهنگی.
چرخه مدیریت ریسک: تعیین دامنه → شناسایی خطر → تحلیل ریسک → ارزیابی ریسک → کنترل ریسک → پایش → بازنگری
📜 ۲. ISO 31010:2019 – تکنیکهای ارزیابی ریسک
این استاندارد مکمل ISO 31000 است و بیش از ۳۰ روش مختلف ارزیابی ریسک را معرفی میکند.
📜 ۳. ISO 45001:2018
استاندارد بینالمللی سیستم مدیریت ایمنی و بهداشت شغلی است و سازمانها را ملزم میکند که: خطرات را شناسایی کنند، ریسکها را ارزیابی کنند، فرصتهای بهبود را بررسی کنند، اقدامات کنترلی را اجرا کنند و عملکرد HSE را بهطور مستمر بهبود دهند.
📜 ۴. استانداردهای تخصصی مهندسی
🔧 نکته مهندسی: در پالایشگاهها و پتروشیمیها معمولاً چند استاندارد بهصورت همزمان استفاده میشوند؛ برای مثال HAZOP مطابق IEC 61882، تعیین سطح SIL بر اساس IEC 61511 و ارزیابی لایههای حفاظتی با LOPA.
🇮🇷 قوانین و الزامات ایران
در ایران، ارزیابی ریسک علاوه بر جنبه فنی، یک الزام قانونی نیز محسوب میشود.
📋 ۱. قانون کار جمهوری اسلامی ایران
کارفرما موظف است: محیط کار ایمن فراهم کند، آموزشهای لازم را ارائه دهد، تجهیزات ایمن در اختیار کارکنان قرار دهد و از وقوع حوادث قابل پیشگیری جلوگیری کند.
📋 ۲. آییننامههای حفاظت فنی و بهداشت کار
مهمترین آییننامهها عبارتاند از:
این آییننامهها بهصورت مستقیم یا غیرمستقیم انجام ارزیابی ریسک را پیش از اجرای فعالیتهای پرخطر الزامی میدانند.
🛢️ ۳. صنعت نفت، گاز و پتروشیمی
شرکتهای بزرگ نفت و گاز ایران معمولاً دارای دستورالعملهای اختصاصی HSE هستند که انجام موارد زیر را الزامی میکنند: JSA پیش از فعالیتهای پرخطر، HAZOP در مرحله طراحی، PHA برای پروژههای جدید، LOPA برای سناریوهای با ریسک بالا، مدیریت تغییر (MOC) و سیستم مجوز کار (PTW).
📊 مقایسه قوانین ایران و استانداردهای جهانی
🔧 نکته مهندسی: رعایت صرف قوانین داخلی برای پروژههای بینالمللی کافی نیست. پروژههایی که با شرکتهای خارجی، EPC یا سرمایهگذاران بینالمللی اجرا میشوند، معمولاً باید علاوه بر قوانین ایران، الزامات ISO، API، IEC و OSHA را نیز رعایت کنند.
👤 نقش مهندس HSE در ارزیابی ریسک
یکی از تصورات اشتباه این است که ارزیابی ریسک فقط وظیفه واحد HSE است. در واقع، مهندس HSE تسهیلگر فرآیند است و مسئولیت مدیریت ریسک میان واحدهای مختلف تقسیم میشود.
📋 وظایف مهندس HSE
👥 اعضای تیم ارزیابی ریسک
💡 تنوع تخصصها باعث میشود خطرات از زوایای مختلف بررسی شوند.
⚠️ اشتباهات رایج در ارزیابی ریسک
- انجام ارزیابی توسط یک نفر
- استفاده از فرمهای کپیشده
- نادیده گرفتن تجربه اپراتورها
- عدم بازنگری پس از تغییرات
- تمرکز بر تکمیل فرم بهجای اجرای اقدامات اصلاحی
- انتخاب کنترلها بدون رعایت سلسلهمراتب کنترل خطرات
📌 مطالعه موردی
پروژه: نصب مخزن ذخیره LPG
در مرحله طراحی، تیم پروژه HAZOP را انجام داد و احتمال سرریز مخزن را شناسایی کرد. سپس با اجرای LOPA مشخص شد که یک لایه حفاظتی کافی نیست. در نتیجه:
- سیستم قطع اضطراری (ESD) نصب شد.
- سوئیچ سطح مستقل اضافه شد.
- شیر اطمینان بازطراحی شد.
- رویههای بهرهبرداری اصلاح شدند.
✅ این اقدامات باعث شد ریسک از سطح بحرانی به قابل قبول کاهش یابد و پروژه الزامات فنی و ایمنی رابرآورده کند
📊 فصل دوم: معرفی و مقایسه جامع ۱۰ روش پرکاربرد ارزیابی ریسک (Risk Assessment Methods)
📌 مقدمه
در دنیای مهندسی ایمنی و مدیریت ریسک، هیچ روش واحدی وجود ندارد که بتواند برای تمامی صنایع، پروژهها و فعالیتها مناسب باشد. هر صنعت، بسته به نوع فرآیند، پیچیدگی تجهیزات، نوع مواد، مرحله چرخه عمر پروژه و سطح ریسک، به روش خاصی برای شناسایی و ارزیابی خطرات نیاز دارد.
برای مثال، JSA برای بررسی فعالیتهای اجرایی و عملیات روزمره بسیار مناسب است، اما برای تحلیل یک واحد پالایشگاهی با هزاران خط لوله و تجهیزات فرآیندی کافی نیست. در مقابل، HAZOP دقیقترین روش برای تحلیل انحرافات فرآیندی محسوب میشود، اما اجرای آن برای یک فعالیت ساده مانند نصب داربست، منطقی و اقتصادی نیست.
به همین دلیل، استاندارد ISO 31010 بیش از ۳۰ تکنیک مختلف ارزیابی ریسک را معرفی میکند که در این کتاب، ۱۰ روش پرکاربرد و شناختهشده آنها بررسی میشود.
❓ چرا روشهای مختلف ارزیابی ریسک به وجود آمدند؟
حوادث صنعتی بزرگ قرن بیستم نشان دادند که روشهای سنتی بازرسی و چکلیست برای کنترل ریسک کافی نیستند.
💡 بررسی این حوادث نشان داد که بسیاری از آنها با شناسایی زودهنگام خطرات و اجرای روشهای مناسب ارزیابی ریسک قابل پیشگیری بودند.
📂 دستهبندی روشهای ارزیابی ریسک
روشهای ارزیابی ریسک را میتوان به چهار گروه اصلی تقسیم کرد.
🔍 شناسایی خطر
HAZID، What If، PHA
⚙️ تحلیل فعالیت
JSA
🔧 تحلیل خرابی
FMEA
🏭 تحلیل فرآیند
HAZOP، Bow-Tie، FTA، ETA، LOPA
📌 این دستهبندی نشان میدهد که هر روش برای پاسخ به یک سؤال مشخص طراحی شده است.
📋 معرفی اجمالی ۱۰ روش

📊 جدول مقایسه جامع روشها
🔍 چگونه روش مناسب را انتخاب کنیم؟
انتخاب روش به عوامل زیر بستگی دارد:
💡 بهعنوان مثال: ساخت یک ساختمان: JSA، What If و PHA معمولاً کافی هستند. احداث پالایشگاه: HAZID، HAZOP، LOPA، Bow-Tie و FTA همگی بهکار میروند. برنامهریزی تعمیرات یک کمپرسور: FMEA و JSA بهترین گزینه هستند.
⚠️ اشتباهات رایج در انتخاب روش
- استفاده از JSA برای تحلیل فرآیندهای پیچیده.
- اجرای HAZOP برای فعالیتهای ساده روزمره.
- تصور اینکه یک روش میتواند جایگزین تمام روشهای دیگر شود.
- انجام ارزیابی ریسک صرفاً برای تکمیل مدارک و نه برای بهبود واقعی ایمنی.
- انتخاب روش بدون توجه به مرحله پروژه و ماهیت خطر.
🔧 نکته مهندسی
در پروژههای بزرگ EPC، معمولاً این روشها بهصورت زنجیرهای استفاده میشوند.
در این رویکرد، هر روش خروجی روش قبلی را تکمیل میکند و در نهایت تصویری جامع از ریسکهای پروژه ارائه میدهد. به همین دلیل، سازمانهای پیشرو به جای اتکا به یک تکنیک، از ترکیب چند روش برای پوشش کامل خطرات استفاده میکنند.
💡 مثال: در یک پروژه پالایشگاهی، ابتدا PHA برای شناسایی اولیه، سپس HAZID برای دستهبندی خطرات، HAZOP برای تحلیل انحرافات، LOPA برای بررسی لایههای حفاظتی، Bow-Tie برای نمایش تصویری موانع و در نهایت JSA برای فعالیتهای اجرایی استفاده میشود
📊 فصل سوم: JSA (Job Safety Analysis)
📌 مقدمه
تقریباً تمام حوادثی که روزانه در صنایع نفت، گاز، پتروشیمی، ساختمان، نیروگاه، فولاد، معدن و پروژههای EPC رخ میدهد، در حین انجام یک فعالیت مشخص اتفاق میافتد؛ فعالیتهایی مانند جوشکاری، کار در ارتفاع، تعمیر پمپ، ورود به فضای بسته، لیفتینگ، برقکاری یا نصب تجهیزات.
بیشتر این حوادث ناشی از نبود برنامهریزی ایمنی پیش از شروع کار است، نه صرفاً نقص تجهیزات. تجربه سازمانهایی مانند Shell، BP، TotalEnergies، Aramco و Chevron نشان میدهد که انجام یک JSA دقیق پیش از شروع کار میتواند سهم قابل توجهی از حوادث قابل پیشگیری را کاهش دهد، زیرا کارکنان را وادار میکند قبل از اجرا، مراحل کار، خطرات و اقدامات کنترلی را بهصورت ساختاریافته بررسی کنند.
به همین دلیل، JSA در بسیاری از سازمانها یکی از مدارک الزامی برای صدور مجوز کار (Permit to Work) است.
❓ JSA چیست؟
Job Safety Analysis (JSA) یا Job Hazard Analysis (JHA) روشی سیستماتیک برای بررسی یک فعالیت کاری است که طی آن:
- فعالیت به مراحل کوچک تقسیم میشود.
- خطرات هر مرحله شناسایی میشوند.
- پیامدهای احتمالی بررسی میشوند.
- اقدامات کنترلی مناسب تعیین میشوند.
- مسئول اجرای هر کنترل مشخص میشود.
🎯 هدف JSA این است که قبل از شروع فعالیت، احتمال وقوع حادثه تا حد امکان کاهش یابد.
🎯 اهداف اصلی JSA
یک JSA استاندارد تنها برای تکمیل فرم نیست، بلکه اهداف زیر را دنبال میکند:
⏰ چه زمانی باید JSA انجام شود؟
JSA باید قبل از شروع فعالیت انجام شود، نه پس از آن. در شرایط زیر انجام JSA ضروری است:
📊 تفاوت JSA با سایر روشهای ارزیابی ریسک
📌 نتیجه: JSA برای فعالیتهای اجرایی و عملیاتی طراحی شده است، نه برای تحلیل کل یک واحد صنعتی.
📌 اصول طلایی اجرای JSA
📋 مراحل استاندارد اجرای JSA
مطابق راهنماهای OSHA و HSE UK، اجرای JSA شامل هشت مرحله اصلی است:
مرحله اول: انتخاب فعالیت
فعالیتهایی که باید در اولویت JSA قرار گیرند: فعالیتهای پرخطر، کارهای جدید، عملیات با سابقه حادثه، فعالیتهای غیرروتین، عملیات پیمانکاری و کارهایی با چند تیم همزمان (SIMOPS).
مرحله دوم: تشکیل تیم
یکی از مهمترین عوامل موفقیت JSA، حضور افراد مناسب است. اعضای پیشنهادی تیم: سرپرست اجرا، مهندس HSE، اپراتور یا تکنسین، ناظر پروژه، مسئول تعمیرات و در صورت نیاز متخصص برق یا ابزار دقیق.
🔧 نکته مهندسی: در پروژههای پیچیده، حضور اپراتور باتجربه اهمیت زیادی دارد؛ زیرا بسیاری از خطرات عملیاتی در دستورالعملها ثبت نشدهاند و تنها از طریق تجربه میدانی شناسایی میشوند.
مرحله سوم: تقسیم فعالیت به گامهای اجرایی
فعالیت باید به مراحل منطقی و قابل فهم تقسیم شود؛ نه آنقدر کلی که خطرات پنهان شوند و نه آنقدر جزئی که فرم غیرقابل استفاده شود.
📌 مثال: تعویض یک پمپ صنعتی – ۱- دریافت مجوز کار، ۲- ایزوله کردن سیستم، ۳- اجرای Lockout/Tagout، ۴- تخلیه فشار و سیال، ۵- باز کردن اتصالات، ۶- خارج کردن پمپ، ۷- نصب پمپ جدید، ۸- تست نشتی، ۹- راهاندازی مجدد
مرحله چهارم: شناسایی خطرات هر مرحله
در هر مرحله باید از خود بپرسیم: چه چیزی ممکن است اشتباه پیش برود؟ چه عاملی میتواند باعث آسیب شود؟ اگر کنترلها حذف شوند چه اتفاقی میافتد؟
مرحله ۵ – ارزیابی سطح ریسک
تعیین احتمال وقوع و شدت پیامد برای هر خطر شناسایی شده.
مرحله ۶ – تعیین اقدامات کنترلی
انتخاب کنترلهای مناسب بر اساس سلسلهمراتب کنترل خطرات.
مرحله ۷ – تأیید و ابلاغ
تأیید JSA توسط مسئولین و ابلاغ به تیم اجرایی پیش از شروع کار.
مرحله ۸ – بازنگری و بهروزرسانی
بررسی و بهروزرسانی JSA در صورت تغییر شرایط کار.
⚠️ اشتباهات رایج در اجرای JSA
- تکمیل فرم بدون حضور تیم اجرایی.
- کپی کردن JSA پروژههای قبلی.
- ثبت خطرات عمومی مانند «حادثه» بهجای خطرات مشخص.
- استفاده از کنترلهایی که قابل اجرا نیستند.
- عدم بازنگری پس از تغییر شرایط.
- امضای فرم بدون برگزاری جلسه توجیهی (Toolbox Talk).
📌 مطالعه موردی (Case Study)
پروژه: تعویض شیر ۱۲ اینچ در واحد فرآورش گاز
در نسخه اولیه JSA، تنها خطر «نشت گاز» ثبت شده بود. اما در جلسه بازنگری، اپراتور باسابقه اشاره کرد که به دلیل شیب خط لوله، ممکن است پس از ایزوله کردن نیز مقداری گاز در بخش پاییندست باقی بماند.
بر این اساس، اقدامات زیر به JSA اضافه شد:
- تخلیه کامل خط (Depressurization)
- اندازهگیری گاز با گازسنج کالیبره
- نصب اتصال زمین
- استقرار تیم آتشنشانی
- ممنوعیت ایجاد جرقه در شعاع تعیینشده
✅ همین اصلاح ساده، احتمال وقوع یک حادثه جدی را به میزان قابل توجهی کاهش داد و نشان داد که مشارکت کارکنان عملیاتی، بخش جداییناپذیر یک JSA موفق است.
📌 بخش دوم: آموزش عملی تکمیل فرم JSA
هدف این بخش: آموزش گامبهگام تکمیل فرم JSA همراه با نمونههای واقعی از صنایع نفت، گاز، پتروشیمی، ساختمان و پروژههای EPC.
📋 ساختار یک فرم استاندارد JSA
اگرچه ظاهر فرمها در شرکتهای مختلف متفاوت است، اما تقریباً همه آنها شامل اطلاعات زیر هستند.
📊 ستونهای اصلی فرم JSA
یک فرم حرفهای معمولاً شامل ستونهای زیر است:
📌 این جدول هسته اصلی JSA است و باید برای هر مرحله از فعالیت تکمیل شود.
📝 چگونه فعالیت را به مراحل تقسیم کنیم؟
فعالیت نباید به صورت کلی نوشته شود.
❌ مثال اشتباه: «تعمیر پمپ»
✅ مثال صحیح: ۱- دریافت مجوز کار، ۲- قطع انرژی (LOTO)، ۳- تخلیه فشار، ۴- باز کردن پیچها، ۵- خارج کردن پمپ، ۶- نصب پمپ جدید، ۷- تست عملکرد، ۸- راهاندازی
🔍 چگونه خطرات را شناسایی کنیم؟
در هر مرحله باید از خود بپرسیم:
- چه چیزی ممکن است اشتباه پیش برود؟
- چه عاملی میتواند باعث آسیب شود؟
- اگر کنترلها حذف شوند چه اتفاقی میافتد؟
- آیا انرژی خطرناک وجود دارد؟
- آیا مواد شیمیایی وجود دارند؟
- آیا سقوط امکانپذیر است؟
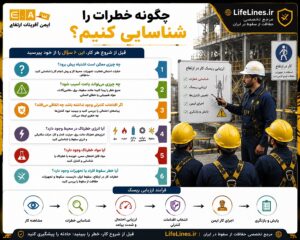
🪜 JSA کار در ارتفاع
فعالیت: نصب سازه فلزی در ارتفاع ۱۸ متری
مرحله اول – دسترسی به محل کار
خطر: سقوط از نردبان، لغزش | کنترل: بازرسی نردبان، زاویه صحیح، تثبیت نردبان، سه نقطه تماس
مرحله دوم – نصب تجهیزات
خطر: سقوط فرد، سقوط ابزار | کنترل: هارنس تمام بدن، لایفلاین، لنیارد دو قلاب، Tool Lanyard، گاردریل، منطقه ممنوعه
مرحله سوم – پایان کار
خطر: باقی ماندن ابزار، سقوط مصالح، لغزش هنگام خروج | کنترل: Housekeeping، شمارش ابزار، بازرسی نهایی
🔥 JSA عملیات جوشکاری
فعالیت: عملیات جوشکاری
مرحله اول – انتقال تجهیزات | خطر: سقوط کپسول، آسیب کمر، برخورد با افراد | کنترل: ترولی استاندارد، زنجیر نگهدارنده، حمل صحیح
مرحله دوم – آمادهسازی محل | خطر: وجود مواد قابل اشتعال، تهویه نامناسب | کنترل: جمعآوری مواد قابل اشتعال، خاموشکننده، گازسنجی، مجوز کار گرم
مرحله سوم – شروع جوشکاری | خطر: برقگرفتگی، سوختگی، دود جوش، اشعه UV، آتشسوزی | کنترل: اتصال زمین، دستکش، ماسک جوشکاری، تهویه موضعی، Fire Watch
🚪 JSA فضای بسته
خطرات اصلی: کمبود اکسیژن، H₂S، CO، انفجار، غرقشدگی، گیر افتادن، سقوط
کنترلها: مجوز ورود، تست گاز، تهویه، استندبای من، سیستم نجات، تریپاد، وینچ، ارتباط رادیویی
🏗️ JSA عملیات لیفتینگ
فعالیت: جابجایی مخزن ۲۰ تنی
خطرات: سقوط بار، پارگی سیم بکسل، واژگونی جرثقیل، برخورد بار با سازه، ورود افراد زیر بار
کنترلها: لیفت پلن، بازرسی جرثقیل، بازرسی اسلینگ، تگ لاین، Rigger، Banksman، تعیین شعاع خطر، ممنوعیت عبور افراد
🔧 انتخاب اقدامات کنترلی
یکی از مهمترین اشتباهات در JSA، انتخاب کنترلهای ضعیف است.
خطر: سقوط از ارتفاع
❌ کنترل ضعیف: استفاده از PPE
✔ کنترل مناسب: حذف کار در ارتفاع، استفاده از MEWP، نصب گاردریل، نصب لایفلاین، آموزش، هارنس
💡 همیشه باید کنترلها بر اساس سلسلهمراتب کنترل خطرات انتخاب شوند.
💡 نکات مهم هنگام تکمیل JSA
❌ خطر: حادثه
✔ خطر: سقوط از لبه سکو به دلیل نبود گاردریل
❌ کنترل: رعایت نکات ایمنی
✔ کنترل: نصب گاردریل، استفاده از هارنس EN 361، اتصال به لایفلاین EN 795
⚠️ اشتباهات رایج
- کپی کردن JSA از پروژههای دیگر.
- عدم بازدید میدانی قبل از تکمیل فرم.
- نادیده گرفتن خطرات همزمان (SIMOPS).
- عدم بازنگری پس از تغییر شرایط.
- استفاده از اصطلاحات مبهم.
- مشخص نکردن مسئول اجرای کنترلها.
- عدم تأیید JSA پیش از شروع کار.
📌 مطالعه موردی: حادثه سقوط در پروژه نصب اسکلت فلزی
در یک پروژه ساختمانی، تیم اجرایی برای نصب تیر فولادی در ارتفاع حدود ۱۵ متر اقدام کرد. فرم JSA تکمیل شده بود، اما بهصورت کپیشده از پروژهای دیگر استفاده شده و شرایط واقعی محل کار در آن لحاظ نشده بود.
در بررسی حادثه مشخص شد:
- محل اتصال هارنس مشخص نشده بود.
- هیچ لایفلاین افقی نصب نشده بود.
- ابزارها بدون Tool Lanyard حمل میشدند.
- جلسه Toolbox Meeting پیش از شروع کار برگزار نشده بود.
- به دلیل همزمانی عملیات جرثقیل و نصب سازه (SIMOPS)، خطر برخورد بار معلق با کارکنان در JSA ثبت نشده بود.
✅ اقدامات اصلاحی: تهیه JSA اختصاصی، نصب لایفلاین افقی، تعیین نقاط مهار، برگزاری جلسه توجیهی، ممنوعیت انجام همزمان عملیات لیفتینگ و نصب در یک محدوده.
📌 بخش سوم: روشهای پیشرفته اجرای JSA در پروژههای صنعتی
هدف: آشنایی با نحوه استفاده از JSA در پروژههای EPC، نفت، گاز، پتروشیمی، نیروگاه، فولاد، معدن و پروژههای عمرانی، ارتباط آن با سیستم مجوز کار (PTW)، مدیریت تغییر (MOC) و شاخصهای ارزیابی کیفیت.
یکی از بزرگترین اشتباهات در سازمانها این است که JSA صرفاً بهعنوان یک فرم اداری دیده میشود. در حالی که در شرکتهای بزرگ بینالمللی، JSA بخشی از سیستم مدیریت ریسک عملیاتی (Operational Risk Management) است و با سایر فرآیندهای HSE ارتباط مستقیم دارد.
🔗 ارتباط JSA با سیستم مجوز کار (Permit to Work)
مجوز قانونی انجام فعالیت
مشخصکننده نوع کار
زمان اجرا را تعیین میکند
توسط مسئول مجوز صادر میشود
تحلیل ایمنی همان فعالیت
مشخصکننده خطرات
نحوه اجرای ایمن را مشخص میکند
توسط تیم اجرایی تهیه میشود
💡 به بیان ساده: PTW میگوید «اجازه انجام کار وجود دارد» و JSA میگوید «کار چگونه باید با ایمنی انجام شود».
🗣️ ارتباط JSA با Toolbox Meeting
پیش از شروع کار، سرپرست باید JSA را برای اعضای تیم توضیح دهد: مراحل کار، خطرات هر مرحله، اقدامات کنترلی، تجهیزات حفاظت فردی، اقدامات اضطراری و مسئولیت هر فرد.
🔄 ارتباط JSA با مدیریت تغییر (MOC)
اگر هر یک از موارد زیر تغییر کند، JSA باید بازنگری شود: روش انجام کار، محل اجرا، تجهیزات، ابزار، مواد شیمیایی، تعداد کارکنان، شرایط آبوهوایی، برنامه زمانی، پیمانکار، همزمانی با فعالیتهای دیگر (SIMOPS).
📊 شاخصهای یک JSA باکیفیت و KPI
KPIهای پیشنهادی: درصد فعالیتهای پرخطر دارای JSA (۱۰۰٪)، درصد JSAهای بازنگریشده پس از تغییرات (بیش از ۹۵٪)، تعداد حوادث مرتبط با فعالیتهای دارای JSA (صفر یا روند کاهشی)
💻 نقش فناوری در JSA
تکمیل فرم با تبلت یا موبایل، استفاده از چکلیستهای هوشمند، ثبت تصاویر محل کار، امضای الکترونیکی، اتصال به سیستم PTW، ثبت موقعیت مکانی، گزارشگیری خودکار و ارسال هشدار برای بازنگری.
🤖 هوش مصنوعی و آینده JSA
پیشنهاد خودکار خطرات بر اساس نوع فعالیت، استخراج تجربیات از حوادث گذشته، تکمیل اولیه فرم JSA، پیشنهاد اقدامات کنترلی مطابق استانداردها، تحلیل تصاویر محل کار و شناسایی خطرات، بررسی کامل بودن فرمها.
🔧 نکته مهم: هوش مصنوعی میتواند به تهیه JSA کمک کند، اما مسئولیت نهایی تأیید و اجرای آن همچنان بر عهده تیم اجرایی و مهندس HSE است.
📌 مطالعه موردی: تعمیر مبدل حرارتی در پالایشگاه
در یک پروژه تعمیراتی، JSA برای باز کردن فلنجها تهیه شده بود. هنگام اجرا مشخص شد که فشار باقیمانده در یکی از خطوط بهطور کامل تخلیه نشده است. اپراتور با تجربه، این موضوع را در جلسه Toolbox Meeting مطرح کرد. عملیات متوقف شد و پس از بررسی، مشخص شد شیر ایزولاسیون بهطور کامل آببندی نمیکند.
اقدامات انجامشده: اجرای مجدد Lockout/Tagout، نصب Blind Flange، تخلیه کامل فشار، گازسنجی مجدد، بازنگری JSA، آموزش تیم درباره خطر فشار باقیمانده.
✅ نتیجه: از وقوع یک حادثه بالقوه جدی جلوگیری شد.
✅ چکلیست کنترل کیفیت JSA
فرمهای استاندارد JSA
📌 فرمهای استاندارد JSA
🪜 فرم شماره ۱: JSA کار در ارتفاع (Working at Height)
اطلاعات عمومی
PPE مورد نیاز
🔥 فرم شماره ۲: JSA عملیات جوشکاری (Hot Work)
اطلاعات عمومی
تجهیزات ضروری
📌 ادامه فرمهای استاندارد JSA
🚪 فرم شماره ۳: JSA ورود به فضای بسته (Confined Space Entry)
اطلاعات عمومی
تجهیزات الزامی
🏗️ فرم شماره ۴: JSA عملیات لیفتینگ (Lifting Operation)
اطلاعات عمومی
مدارک لازم
⚡ فرم شماره ۵: JSA برقکاری و Lock Out Tag Out (LOTO)
اطلاعات عمومی
تجهیزات مورد نیاز
⚗️ فصل چهارم: HAZOP (Hazard and Operability Study)
📌 مقدمه
صنایع فرآیندی مانند پالایشگاهها، مجتمعهای پتروشیمی، واحدهای LNG، نیروگاهها و کارخانههای تولید مواد شیمیایی با سیالات قابل اشتعال، سمی و تحت فشار سروکار دارند. کوچکترین انحراف در فشار، دما، دبی یا ترکیب مواد میتواند منجر به آتشسوزی، انفجار، نشت مواد خطرناک، توقف تولید یا خسارات زیستمحیطی شود.
بررسی حوادثی مانند Flixborough (1974)، Bhopal (1984)، Piper Alpha (1988) و Texas City (2005) نشان داد که بسیاری از این رخدادها ناشی از انحرافات فرآیندی و ضعف در شناسایی خطرات بودهاند. HAZOP برای شناسایی سیستماتیک همین انحرافات توسعه یافته است.
❓ HAZOP چیست؟
HAZOP مخفف Hazard and Operability Study است؛ روشی تیمی و ساختاریافته که برای شناسایی انحرافات از شرایط طراحی یک فرآیند بهکار میرود.
در این روش، فرآیند به بخشهای کوچکتر (Node) تقسیم میشود و برای هر گره، پارامترهای فرآیندی مانند: فشار (Pressure)، دما (Temperature)، دبی (Flow)، سطح (Level)، ترکیب (Composition)، غلظت (Concentration) و زمان (Time) با استفاده از کلمات راهنما (Guide Words) بررسی میشوند تا مشخص شود اگر شرایط از حالت طراحی منحرف شود، چه خطراتی ایجاد خواهد شد.
🎯 اهداف HAZOP
هدف HAZOP صرفاً شناسایی خطر نیست؛ بلکه بهبود قابلیت بهرهبرداری و قابلیت اطمینان فرآیند نیز مدنظر است.
❓ چرا HAZOP اهمیت دارد؟
در بسیاری از پروژههای صنعتی، تجهیزات مطابق استاندارد طراحی شدهاند؛ اما تعامل میان تجهیزات، سیستمهای کنترل و خطاهای انسانی میتواند شرایطی ایجاد کند که در طراحی اولیه پیشبینی نشده باشد. HAZOP با تحلیل سیستماتیک این انحرافات، نقاط ضعف را پیش از راهاندازی یا در زمان بازنگری فرآیند آشکار میکند.
🏭 کاربردهای HAZOP
⏰ چه زمانی HAZOP انجام میشود؟
📋 پیشنیازهای اجرای HAZOP
👥 تیم HAZOP
🔧 نکته مهندسی: رئیس جلسه باید در روش HAZOP آموزشدیده و بیطرف باشد.
📊 مفهوم Node در HAZOP
برای سادهسازی تحلیل، فرآیند به بخشهای کوچکتری به نام Node تقسیم میشود.
• خط انتقال از پمپ P-101 تا مبدل E-101
• مخزن ذخیره TK-201
• راکتور R-301
• برج تقطیر C-401
📊 پارامترهای اصلی بررسی در HAZOP
📌 مطالعه موردی – واحد انتقال نفت خام
انحراف: No Flow (عدم جریان)
علل: خرابی پمپ، بسته بودن شیر، گرفتگی صافی، قطع برق
پیامدها: توقف تولید، افزایش دمای سیال، آسیب پمپ
حفاظت: آلارم افت دبی، سوئیچ فشار، حفاظت اضافهبار موتور
پیشنهاد: نصب فلومتر مستقل، افزودن آلارم محلی، بازنگری دستورالعمل راهاندازی
📌 بخش دوم: آموزش عملی اجرای HAZOP و استفاده از Guide Wordها
📖 Guide Word چیست؟
Guide Word یا «کلمه راهنما» واژهای استاندارد است که همراه با پارامترهای فرآیندی استفاده میشود تا انحراف از شرایط طراحی مشخص شود.
پارامتر + Guide Word = انحراف (Deviation)
مثال: پارامتر Flow + Guide Word No = No Flow (عدم جریان)
📋 مهمترین Guide Wordها
📊 نمونههای انحراف
📋 مراحل اجرای HAZOP
❓ تحلیل انحراف – پنج سؤال اصلی
📋 فرم استاندارد HAZOP
📌 نمونه واقعی
💡 نحوه ثبت پیشنهادها
یک Recommendation خوب باید ویژگیهای زیر را داشته باشد:
❌ «بهبود ایمنی»
✔ «نصب Pressure Transmitter مستقل در خروجی کمپرسور K-102 و اتصال آن به سیستم SIS تا پایان فاز راهاندازی»
⚠️ اشتباهات رایج در HAZOP
📌 مطالعه موردی – افزایش فشار در راکتور
HAZOP نشان داد که اگر کنترل ولو بخار در وضعیت باز گیر کند، دمای راکتور افزایش مییابد و فشار از محدوده طراحی فراتر میرود.
اقدامات اصلاحی: نصب ESD، افزودن سوئیچ فشار مستقل، بازنگری منطق کنترلی، تست PSV، آموزش اپراتورها
✅ نتیجه: سیستم ESD بهدرستی عمل کرد و از حادثه بزرگ جلوگیری شد.
🔧 نکات مهندسی: همه انحرافات نیازمند اقدام اصلاحی نیستند؛ برخی با لایههای حفاظتی موجود بهخوبی کنترل میشوند. کیفیت HAZOP به دانش اعضای تیم، کامل بودن مدارک طراحی و هدایت صحیح جلسات وابسته است. پس از اجرای پیشنهادها، لازم است وضعیت آنها تا زمان تکمیل پیگیری شود.
📌 بخش سوم: مباحث پیشرفته HAZOP
❓ آیا HAZOP به تنهایی کافی است؟
یکی از رایجترین برداشتهای اشتباه این است که پس از انجام HAZOP، ارزیابی ریسک فرآیند به پایان رسیده است. در واقع HAZOP خطرات و انحرافات را شناسایی میکند، اما معمولاً بهتنهایی مشخص نمیکند که آیا لایههای حفاظتی موجود برای کاهش ریسک کافی هستند یا خیر.
🔗 ارتباط HAZOP با LOPA
پس از پایان مطالعه HAZOP، ممکن است برخی سناریوها همچنان دارای ریسک بالا یا بحرانی باشند. در این شرایط از LOPA استفاده میشود تا مشخص شود:
🔗 ارتباط HAZOP با SIL
اگر LOPA نشان دهد که ریسک هنوز قابل قبول نیست، ممکن است لازم باشد Safety Instrumented System (SIS) طراحی شود. در این مرحله، سطح یکپارچگی ایمنی یا SIL تعیین میشود.
📊 رتبهبندی ریسک در HAZOP
📋 مدیریت Recommendationها
🏗️ HAZOP در پروژههای EPC

⚠️ اشتباهات رایج در اجرای HAZOP
- استفاده از P&ID قدیمی یا تأییدنشده.
- تقسیم نامناسب Nodeها (بیش از حد بزرگ یا کوچک).
- نبود نماینده بهرهبرداری در جلسات.
- بیتوجهی به خطاهای انسانی و شرایط اضطراری.
- ثبت پیشنهادهای کلی و غیرقابل پیگیری.
- اجرا نکردن یا تأخیر در اجرای Recommendationها.
- عدم بازنگری HAZOP پس از تغییرات فرآیند (MOC).
📌 مطالعه موردی ۱: افزایش فشار در برج تقطیر
در یک پالایشگاه، مطالعه HAZOP نشان داد که بسته شدن همزمان دو شیر خروجی میتواند باعث افزایش فشار در برج تقطیر شود.
اقدامات پیشنهادی: نصب Pressure Transmitter مستقل، اضافه کردن آلارم فشار بالا، اصلاح منطق سیستم ESD، بازنگری رویه راهاندازی.
✅ نتیجه: چند ماه بعد، یکی از شیرهای کنترلی دچار گیرکردگی شد. سیستم ESD بر اساس توصیه HAZOP عمل کرد و واحد بهصورت ایمن متوقف شد. این اقدام از ترکیدگی تجهیزات و خسارت گسترده جلوگیری کرد.
📌 مطالعه موردی ۲: خط انتقال آمونیاک
در یک مجتمع پتروشیمی، HAZOP نشان داد که خرابی یک شیر یکطرفه میتواند باعث Reverse Flow و ورود آمونیاک به تجهیزات بالادست شود.
پیشنهادها: نصب Check Valve دوم، افزودن Flow Indicator، بازنگری دستورالعمل بهرهبرداری، تست دورهای شیرهای یکطرفه.
✅ نتیجه: در بازرسی دورهای، خرابی شیر اول شناسایی شد، اما شیر دوم از وقوع برگشت جریان جلوگیری کرد و از یک حادثه بالقوه جلوگیری شد.
✅ چکلیست نهایی اجرای HAZOP
🔧 فصل پنجم: FMEA (Failure Mode and Effects Analysis)
📌 مقدمه
در هر سیستم صنعتی، از یک پمپ ساده تا یک پالایشگاه پیچیده، تجهیزات ممکن است به دلایل مختلفی دچار خرابی شوند. این خرابیها میتوانند باعث توقف تولید، آسیب به تجهیزات، آلودگی محیطزیست، خسارات مالی یا حتی حوادث منجر به فوت شوند.
مهندسان برای جلوگیری از این پیامدها، باید پیش از وقوع خرابی، حالتهای مختلف خرابی را شناسایی و آثار آنها را تحلیل کنند. FMEA دقیقاً با همین هدف توسعه یافته است و امروزه یکی از پرکاربردترین ابزارهای مدیریت ریسک در صنایع محسوب میشود.
📜 تاریخچه FMEA
ریشههای FMEA به دهه ۱۹۴۰ و صنایع نظامی آمریکا بازمیگردد. نخستین نسخه رسمی این روش در استاندارد MIL-P-1629 برای افزایش قابلیت اطمینان تجهیزات نظامی تدوین شد.
در دهه ۱۹۶۰، سازمان NASA از FMEA در پروژههای فضایی، بهویژه برنامه آپولو، استفاده کرد تا احتمال خرابی تجهیزات حیاتی را کاهش دهد.
پس از آن، صنایع خودروسازی، هوافضا، نفت و گاز، انرژی، پزشکی و تولید، این روش را بهعنوان بخشی از فرآیند طراحی و نگهداری پذیرفتند.
❓ FMEA چیست؟
Failure Mode and Effects Analysis (FMEA) روشی ساختاریافته برای شناسایی حالتهای بالقوه خرابی، بررسی علل آنها، تحلیل آثار خرابی و تعیین اولویت اقدامات اصلاحی است.
💡 به زبان ساده، FMEA به این سؤال پاسخ میدهد: «اگر این تجهیز یا فرآیند خراب شود، چه اتفاقی میافتد و چگونه میتوان از آن پیشگیری کرد؟»
🎯 اهداف FMEA
📂 انواع FMEA
⏰ چه زمانی از FMEA استفاده میشود؟
📊 تفاوت FMEA با سایر روشها
📖 مفاهیم اصلی در FMEA
📋 مراحل اجرای FMEA
👥 تیم FMEA
🛢️ مثال: FMEA برای پمپ سانتریفیوژ
تجهیز: پمپ انتقال نفت
عملکرد اصلی: انتقال سیال با دبی و فشار مشخص
📌 مطالعه موردی – خرابی یاتاقان پمپ
در یک واحد پتروشیمی، خرابی مکرر یاتاقان پمپ باعث توقفهای پیدرپی تولید شده بود. تیم FMEA پس از بررسی دریافت که علت اصلی، انتخاب نامناسب نوع روانکار و فاصله زیاد بین برنامههای روانکاری است.
اقدامات اصلاحی: اصلاح برنامه روانکاری، نصب سیستم پایش ارتعاش، آموزش کارکنان تعمیرات، استفاده از روانکار مناسب مطابق توصیه سازنده.
✅ نتیجه: تعداد خرابیهای یاتاقان در یک سال بهطور قابل توجهی کاهش یافت و هزینههای تعمیرات و توقف تولید نیز کمتر شد.
📌 بخش دوم: آموزش عملی اجرای FMEA، محاسبه RPN و اولویتبندی ریسکها
📊 مفهوم RPN (Risk Priority Number)
در روش سنتی FMEA، برای هر حالت خرابی سه شاخص ارزیابی میشود:
📊 Severity (شدت پیامد)
📊 Occurrence (احتمال وقوع)
📊 Detection (قابلیت کشف)
📋 فرم استاندارد FMEA
💡 نمونه محاسبه RPN
تجهیز: پمپ سانتریفیوژ
حالت خرابی: نشتی سیل مکانیکی
📌 نتیجه: این خرابی نیازمند برنامه اصلاحی و پایش است.
📊 تفسیر RPN
🔧 اقدامات اصلاحی
یک اقدام اصلاحی مناسب باید:
🔄 بازنگری پس از اجرای اقدامات
پس از اجرای اقدامات اصلاحی، امتیازها باید دوباره ارزیابی شوند.
⚠️ محدودیتهای روش سنتی RPN
⚠️ اشتباهات رایج در اجرای FMEA
📌 مطالعه موردی – خرابی پمپ اسید
در یک کارخانه تولید مواد شیمیایی، خرابی مکرر پمپ انتقال اسید باعث توقف تولید شده بود.
علت اصلی: کاویتاسیون ناشی از فشار مکش ناکافی
اثر: خرابی پروانه، افزایش ارتعاش و نشتی سیل
اقدامات: اصلاح قطر خط مکش، افزایش سطح مایع، نصب گیج فشار، آموزش اپراتورها
✅ نتیجه: نرخ خرابی پمپ بهطور محسوسی کاهش یافت و قابلیت اطمینان فرآیند افزایش پیدا کرد.
🔧 بخش سوم: FMEA پیشرفتهارتباط با RCM، RBI، Predictive Maintenance، AI و آینده FMEA
🔄 جایگاه FMEA در چرخه مدیریت داراییهای فیزیکی
در صنایع بزرگ، FMEA یک ابزار مستقل نیست، بلکه بخشی از چرخه مدیریت داراییها و قابلیت اطمینان تجهیزات است.
🔗 ارتباط با RCM
RCM (نگهداری مبتنی بر قابلیت اطمینان) یکی از مهمترین روشهای تعیین استراتژی تعمیرات است. در RCM ابتدا مشخص میشود تجهیز چه وظیفهای دارد و چه حالتهای خرابی ممکن است رخ دهد. پاسخ این سؤالها مستقیماً از FMEA استخراج میشود.
📌 FMEA پایه و اساس اجرای صحیح RCM است.
🔗 ارتباط با RBI
RBI (Risk Based Inspection) برنامه بازرسی تجهیزات را بر اساس سطح ریسک تعیین میکند. اطلاعات FMEA نقش مهمی در تعیین تجهیزات بحرانی، مکانهای مستعد خرابی، نرخ خرابی و پیامد خرابی دارند.
🔗 ارتباط با ISO 55001
ISO 55001 درباره مدیریت داراییهای فیزیکی است. یکی از الزامات این استاندارد، شناخت ریسک تجهیزات، افزایش عمر داراییها و کاهش هزینه چرخه عمر است. FMEA یکی از مهمترین ابزارهای تحقق این اهداف است.
🔧 نقش FMEA در Predictive Maintenance
FMEA کمک میکند مشخص شود کدام تجهیز بحرانیتر است، چه پارامتری باید پایش شود و چه خرابیهایی محتملتر هستند.
📊 ارتباط FMEA با Condition Monitoring
FMEA مشخص میکند که چه پارامترهایی باید بهصورت مستمر پایش شوند.
🤖 هوش مصنوعی و آینده FMEA
📌 مطالعه موردی – خرابی کمپرسور گاز
حالت خرابی: خرابی یاتاقان
علل: عدم هممحوری، ارتعاش، روانکاری نامناسب
اقدامات: Laser Alignment، Vibration Monitoring، Oil Analysis
✅ نتیجه: خرابی کمپرسور بیش از ۷۰ درصد کاهش یافت.
📊 شاخصهای عملکرد FMEA
📜 الزامات قانونی و استانداردی
✅ چکلیست ممیزی اجرای FMEA
📋 ۱۰ فرم استاندارد FMEA
فرم ۱: پمپ سانتریفیوژ
فرم ۲: کمپرسور گاز
فرم ۳: شیر کنترل
فرم ۴: مبدل حرارتی
فرم ۵: مخزن تحت فشار
فرم ۶: موتور الکتریکی
فرم ۷: گیربکس صنعتی
فرم ۸: سیستم ابزار دقیق
فرم ۹: بویلر
فرم ۱۰: تابلو برق
📌 ۵ مطالعه موردی واقعی (Real Case Studies)
تحلیل FMECA نشان داد سایش یاتاقان، خرابی سیل مکانیکی و افزایش دما بحرانیترین حالتهای خرابی هستند.
📌 درس: خرابیهای مکانیکی کوچک میتوانند به توقف عملیات منجر شوند.
پمپ روغن کمکی، شیرهای کنترلی و فیلتر هوای ورودی بیشترین سهم را در توقفهای اضطراری داشتند.
📌 درس: ترکیب FMEA و RCM قابلیت اطمینان تجهیزات دوار را افزایش میدهد.
مونوبلاک و یاتاقان موتور بالاترین مقادیر RPN را داشتند.
📌 درس: دادههای پایش وضعیت باید در بازنگری FMEA استفاده شوند.
خطای اپراتور، خرابی Pressure Transmitter و گیرکردن PSV بالاترین RPN را داشتند.
📌 درس: خطای انسانی به اندازه خرابی تجهیزات در افزایش ریسک مؤثر است.
یک کمپرسور رفتوبرگشتی در مرحله راهاندازی دو بار دچار شکست فاجعهبار شد.
📌 درس: اجرای FMEA در مرحله طراحی و پیش از راهاندازی از هزینههای سنگین و حوادث فرآیندی جلوگیری میکند.
🎀 فصل ششم: Bow-Tie Analysis (تحلیل پاپیونی)
📌 مقدمه
در بسیاری از حوادث صنعتی، تنها شناسایی خطر کافی نیست. سازمان باید بداند چه عواملی باعث وقوع حادثه میشوند، چه موانع و کنترلهایی باید از وقوع حادثه جلوگیری کنند و اگر حادثه رخ دهد، چگونه میتوان شدت پیامدهای آن را کاهش داد.
روش Bow-Tie Analysis پاسخی ساختاریافته به این پرسشها ارائه میدهد. این روش با ترکیب مفاهیم تحلیل علل (Fault Thinking) و تحلیل پیامدها (Event Thinking)، تصویری شفاف از مسیر شکلگیری یک حادثه و لایههای حفاظتی ایجاد میکند.
📜 تاریخچه Bow-Tie
ریشههای تحلیل پاپیونی به دهه ۱۹۷۰ و صنایع شیمیایی و هستهای بازمیگردد، اما پس از حادثه Piper Alpha (1988) در دریای شمال، شرکتهای نفت و گاز این روش را بهعنوان یکی از ابزارهای اصلی مدیریت ریسک پذیرفتند.
❓ Bow-Tie چیست؟
Bow-Tie روشی گرافیکی برای نمایش رابطه میان: خطر (Hazard)، رویداد مرکزی (Top Event)، تهدیدها (Threats)، پیامدها (Consequences)، موانع پیشگیرانه (Preventive Barriers) و موانع کاهنده (Mitigative Barriers) است. نام این روش از شکل نمودار آن گرفته شده که شبیه پاپیون است.
📊 اجزای اصلی Bow-Tie
Hazard و Threat
Hazard: مخزن LPG، مخزن آمونیاک، فشار بالا، مواد قابل اشتعال
Threat: خوردگی، افزایش فشار، خطای اپراتور، خرابی PSV، برخورد ماشینآلات
Top Event و Consequence
Top Event: نشت آمونیاک، نشت LPG، سقوط بار
Consequence: مسمومیت، مرگ، آلودگی محیطزیست، توقف تولید، تخلیه اضطراری
Preventive Barrier (موانع پیشگیرانه)
بازرسی دورهای، سیستم نگهداری، آموزش کارکنان، دستورالعملهای کاری، طراحی مهندسی، سیستمهای کنترل فرآیند، MOC
Mitigative Barrier (موانع کاهش پیامد)
سیستم اطفای حریق، ESD، اعلام حریق، سیستم تخلیه اضطراری، PPE، تیم واکنش اضطراری
📊 ساختار Bow-Tie
✅ مزایای Bow-Tie
⚠️ محدودیتهای Bow-Tie
🏭 کاربردهای Bow-Tie در صنایع
📌 مطالعه موردی – مخزن ذخیره LPG
Threatها: خوردگی فلنج، نصب نادرست گسکت، گشتاور نامناسب پیچها
Preventive Barrier: بازرسی دورهای، کنترل گشتاور، آزمون نشتی
Top Event: نشت LPG
Mitigative Barrier: آشکارساز گاز، ESD، سیستم آبپاش، تیم واکنش
Consequences: آتشسوزی، انفجار، مصدومیت، خسارت تجهیزات
📌 نتیجه: با اجرای برنامه مدیریت موانع، احتمال وقوع انفجار کاهش یافت
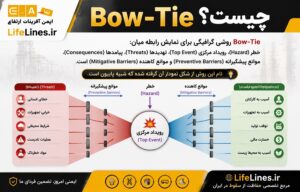
🎀 بخش دوم: آموزش عملی طراحی نمودار Bow-Tie و مدیریت موانع (Barrier Management)
📋 مراحل اجرای Bow-Tie
گام ۱: انتخاب سناریوی حادثه
نمونه: نشت گاز H₂S، انفجار مخزن LPG، سقوط از داربست
گام ۲: تعیین Hazard
نمونه: مخزن LPG (گاز قابل اشتعال)، مخزن آمونیاک (ماده سمی)
گام ۳: تعیین Top Event
نمونه: نشت گاز، آزاد شدن کلر، سقوط بار، پارگی لوله بخار
گام ۴: شناسایی Threatها
نمونه: خوردگی فلنج، خرابی گسکت، اضافهفشار، برخورد لیفتراک، خطای اپراتور
گام ۵: تعیین Preventive Barrierها
خوردگی → RBI، خطای اپراتور → آموزش، افزایش فشار → PSV
گام ۶: شناسایی Consequenceها
نمونه: آتشسوزی، انفجار، سوختگی، مرگ، تخریب تجهیزات
گام ۷: تعیین Mitigative Barrierها
انفجار → دیوار انفجار، آتش → سیستم آبپاش، گاز سمی → آشکارساز گاز، آسیب کارکنان → PPE و تخلیه اضطراری
✅ ویژگیهای Barrier مؤثر
📋 مدیریت موانع (Barrier Management)
هدف از Barrier Management این است که اطمینان حاصل شود: مانع وجود دارد، سالم است، تست میشود و در زمان حادثه عملکرد مناسبی دارد.
📂 انواع Barrierها
⚠️ Degradation Factor (عامل تضعیفکننده مانع)
⚠️ Escalation Factor (عامل تشدیدکننده)
🔗 ارتباط Bow-Tie با سایر روشها
📋 فرم استاندارد Bow-Tie
📌 مطالعه موردی – نشت گاز در پالایشگاه
Threatها: خوردگی داخلی، شکست فلنج، خطای اپراتور، خرابی PSV
Preventive: Smart Pigging، UT، MOC، آموزش
Top Event: نشت پروپان
Mitigative: آشکارساز گاز، ESD، سیستم آبپاش، تیم واکنش
✅ نتیجه: با اجرای برنامه مدیریت موانع، احتمال انفجار کاهش یافت.
⚠️ اشتباهات رایج در اجرای Bow-Tie
🔍 فصل هفتم: HAZID (Hazard Identification)
📌 مقدمه
هیچ برنامه مدیریت ریسکی بدون شناسایی صحیح خطرات موفق نخواهد بود. اگر خطرات بهدرستی شناسایی نشوند، بهترین روشهای ارزیابی ریسک نیز نتیجه مطلوبی نخواهند داشت. به همین دلیل در صنایع پیشرفته، نخستین سؤال این نیست که «ریسک چقدر است؟» بلکه این است که «چه خطراتی وجود دارند که هنوز آنها را شناسایی نکردهایم؟»
💡 پاسخ به این سؤال، وظیفه اصلی HAZID است.
❓ HAZID چیست؟
Hazard Identification (HAZID) یک روش ساختاریافته برای شناسایی تمام خطرات بالقوه یک پروژه، فرآیند، تجهیز یا فعالیت است. هدف HAZID محاسبه عدد ریسک نیست؛ بلکه ایجاد یک فهرست جامع از خطرات است تا در مراحل بعدی با روشهایی مانند HAZOP، Bow-Tie، FMEA، LOPA یا JSA تحلیل شوند.
🎯 اهداف HAZID
📊 جایگاه HAZID در چرخه پروژه
⏰ چه زمانی HAZID انجام شود؟
📊 تفاوت HAZID با سایر روشها
📋 اصول اجرای HAZID
👥 تیم HAZID
📂 منابع شناسایی خطرات
📂 دستهبندی خطرات
📋 روش اجرای جلسه HAZID
📋 فرم استاندارد HAZID
✅ مزایا و محدودیتهای HAZID
📌 مطالعه موردی – واحد ذخیرهسازی LPG
در مرحله طراحی، تیم HAZID خطرات زیر را شناسایی کرد: برخورد خودرو با خطوط انتقال، زلزله، نشت از فلنج، اضافهفشار، قطع برق، آتش خارجی، خطای اپراتور.
تصمیمات: افزایش فاصله ایمنی، نصب دیوار حفاظتی، سیستم ESD افزونه، آشکارسازهای گاز، اصلاح مسیرهای دسترسی.
✅ هزینه اصلاحات در مرحله طراحی بسیار کمتر از پس از بهرهبرداری بود.
📌 بخش دوم: روش اجرای HAZID، تکنیکهای شناسایی خطر و کاربرد در پروژههای EPC
🎯 فلسفه اجرای HAZID
در پروژههای بزرگ، HAZID یک فرآیند چندمرحلهای است که از مرحله طراحی مفهومی آغاز شده و تا بهرهبرداری ادامه مییابد. اهداف اصلی: شناسایی خطرات پنهان، کاهش ریسک از طریق طراحی ذاتاً ایمن، کاهش هزینههای اصلاحات، ایجاد ورودی برای HAZOP، Bow-Tie، LOPA و QRA.
📋 مراحل اجرای HAZID
🔍 تکنیکهای شناسایی خطر در HAZID
📋 Guide Words اختصاصی HAZID
🏗️ HAZID در EPC
🏗️ HAZID در ساخت
🏭 HAZID در بهرهبرداری
🌊 HAZID در Offshore
🛢️ HAZID در خطوط لوله
🪜 HAZID در کار در ارتفاع
🚪 HAZID در فضای بسته
🏗️ HAZID در عملیات لیفتینگ
📊 ماتریس غربالگری اولیه ریسک
📋 فرم استاندارد HAZID
⚠️ اشتباهات رایج در اجرای HAZID
📌 مطالعه موردی – توسعه واحد فرآورش گاز
در مرحله FEED، تیم HAZID خطرات زیر را شناسایی کرد: مجاورت مخزن LPG با اتاق کنترل، نبود مسیر دسترسی آتشنشانی، برخورد لیفتراک با خطوط انتقال، نبود فاصله ایمن بین مخازن، قرارگیری پست برق در محدوده پرخطر.
✅ اصلاحات در مرحله طراحی انجام شد و هزینه بسیار کمتری نسبت به تغییرات پس از بهرهبرداری داشت.
📋 بخش سوم: فرمهای استاندارد HAZID و مطالعات موردی
فرم ۱: واحد ذخیرهسازی LPG
فرم ۲: واحد فرآورش نفت و گاز
فرم ۳: عملیات کار در ارتفاع
فرم ۴: عملیات لیفتینگ
فرم ۵: فضای بسته
فرم ۶: خطوط لوله انتقال
فرم ۷: نیروگاه
فرم ۸: معدن
فرم ۹: مخازن مواد شیمیایی
فرم ۱۰: تابلو برق و سیستمهای الکتریکی
📌 ۵ مطالعه موردی واقعی
اجرای ناقص PTW، نشت گاز، انفجار، ۱۶۷ کشته.
درس: ارتباط ضعیف بهرهبرداری و تعمیرات.
سرریز برج، انفجار، ۱۵ کشته.
درس: HAZID باید چیدمان سایت را نیز بررسی کند.
از دست رفتن کنترل چاه، ۱۱ کشته، نشت نفت.
درس: بررسی سناریوهای کماحتمال با پیامد شدید.
خرابی Level Gauge، سرریز، انفجار ابر بخار.
درس: اتکا به یک لایه حفاظتی کافی نیست.
تجمع متان، انفجار، ۲۹ کشته.
درس: تهویه و پایش گاز بهعنوان Critical Barriers.
✅ چکلیست ممیزی اجرای HAZID
❓ فصل هشتم: روش What-If Analysis
📌 مقدمه
در بسیاری از پروژههای صنعتی، هنوز اطلاعات کافی برای اجرای روشهایی مانند HAZOP یا LOPA وجود ندارد. همچنین در برخی فعالیتهای اجرایی، هدف شناسایی سریع سناریوهای خطرناک و تصمیمگیری اولیه است. در چنین شرایطی، روش What-If Analysis به دلیل سادگی، انعطافپذیری و سرعت اجرا، یکی از مؤثرترین ابزارهای ارزیابی ریسک محسوب میشود.
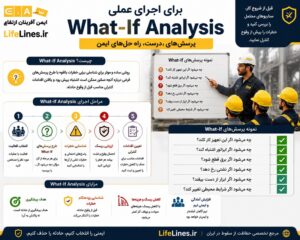
❓ What-If چیست؟
What-If Analysis یک روش نیمهساختاریافته برای شناسایی خطرات و ارزیابی ریسک است که بر پایه طرح پرسشهای فرضی اجرا میشود. نمونه پرسشها: اگر برق واحد قطع شود چه میشود؟ اگر شیر اطمینان عمل نکند چه میشود؟
📜 تاریخچه
این روش در دهه ۱۹۷۰ و ۱۹۸۰ توسط صنایع شیمیایی و نفتی آمریکا توسعه یافت و بعدها توسط CCPS و OSHA بهعنوان یکی از ابزارهای رسمی ارزیابی خطر معرفی شد.
🎯 اهداف
✅ مزایا
⚠️ محدودیتها
⏰ چه زمانی استفاده شود؟
👥 تیم اجرا
📝 اصول طراحی پرسشها
🔍 نمونه پرسشها
📋 مراحل اجرا
📋 فرم استاندارد
💡 مثال عملی
سناریو: مخزن ذخیره آمونیاک – پرسش: اگر سیستم خنککننده از کار بیفتد؟ – پیامدها: افزایش دما، افزایش فشار، نشت آمونیاک – کنترلها: آلارم دما، PSV – اقدامات: نصب پایش آنلاین دما، آموزش اپراتورها
📊 تفاوت با سایر روشها
📜 الزامات قانونی
📌 بخش دوم: اجرای عملی What-If Analysis
🎯 فلسفه اجرا
در روش What-If، هدف صرفاً پرسیدن سؤال نیست؛ بلکه ایجاد تفکر سناریومحور است. تیم ارزیابی باید بتواند تمام شرایط غیرعادی را تصور کند، حتی اگر احتمال وقوع آنها بسیار کم باشد. بسیاری از حوادث فاجعهآمیز دقیقاً از سناریوهایی آغاز شدهاند که هیچکس سؤال «اگر این اتفاق بیفتد چه میشود؟» را مطرح نکرده بود.
📋 مراحل اجرای جلسه
📝 اصول طراحی سؤالات تخصصی
🔍 نمونه سؤالات تخصصی
📊 ماتریس تحلیل پاسخها
🏗️ کاربرد در EPC
🛢️ پالایشگاه
🧪 پتروشیمی
⚡ نیروگاه
📋 فرم استاندارد
⚠️ اشتباهات رایج
📌 مطالعه موردی
در یک واحد فرآورش گاز، تیم What-If پرسید: اگر برق اضطراری نیز همزمان با برق اصلی از دست برود چه میشود؟ تحلیل نشان داد سیستم کنترل خاموش میشود و خطر نشت گاز افزایش مییابد. یک ژنراتور دیزلی مستقل اضافه شد.
🔗 ارتباط با سایر روشها
📊 شاخصهای ارزیابی
📋 بخش سوم: فرمهای استاندارد What-If و مطالعات موردی
فرم ۱: مخزن ذخیره LPG
فرم ۲: کمپرسور گاز
فرم ۳: کار در ارتفاع
فرم ۴: عملیات لیفتینگ
فرم ۵: فضای بسته
فرم ۶: خطوط لوله
فرم ۷: بویلر
فرم ۸: تابلو برق
فرم ۹: مواد شیمیایی
فرم ۱۰: پروژه EPC
📌 ۵ مطالعه موردی واقعی
خرابی Level Gauge، سرریز، انفجار ابر بخار.
درس: یک لایه حفاظتی کافی نیست.
از دست رفتن کنترل چاه، ۱۱ کشته.
درس: سناریوهای بدبینانه را جدی بگیرید.
سرریز برج، انفجار، ۱۵ کشته.
درس: طراحی و عوامل انسانی را پوشش دهید.
ضعف در PTW و تحویل شیفت.
درس: مدیریت تغییر و تحویل شیفت حیاتی است.
تجمع متان، انفجار، ۲۹ کشته.
درس: تحلیل سناریوهای از دست رفتن تهویه در اولویت باشد.
✅ چکلیست ممیزی اجرای What-If
🌳 فصل نهم: Fault Tree Analysis (FTA)
📌 مقدمه
در بسیاری از حوادث صنعتی، آنچه مشاهده میشود تنها حادثه نهایی است؛ اما علت واقعی معمولاً ترکیبی از چندین خرابی، خطای انسانی، نقص طراحی و شرایط محیطی است. اگر تنها به علت ظاهری توجه شود، احتمال تکرار حادثه باقی میماند. FTA با رویکردی ساختاریافته، از حادثه نهایی شروع کرده و با حرکت به سمت پایین، تمام علل منطقی و فنی را شناسایی میکند.
❓ FTA چیست؟
Fault Tree Analysis (FTA) روشی برای تحلیل علل وقوع یک رویداد ناخواسته (Top Event) است. این روش از منطق بولی و دروازههای منطقی مانند AND و OR استفاده میکند تا نشان دهد چگونه ترکیب خرابیها میتواند به وقوع حادثه منجر شود.
🎯 اهداف FTA
🏭 کاربردهای FTA
📖 مفاهیم اصلی در FTA
مثال: انفجار مخزن LPG – علل: افزایش فشار (AND: خرابی PSV + خرابی کنترل فشار) – منبع اشتعال (OR: جرقه برق + شعله باز)
🌳 ساختار کلی درخت خطا
📋 نمادهای اصلی در FTA
🔴 دروازه منطقی OR
در این حالت، وقوع هر یک از علتها میتواند باعث وقوع رویداد بالاتر شود. مثال: آتشسوزی اتاق برق ممکن است ناشی از: اتصال کوتاه، Arc Flash، اضافهبار یا نقص تجهیزات.
🔵 دروازه منطقی AND
در این حالت، همه شرایط باید همزمان رخ دهند. مثال: برای انفجار مخزن LPG باید نشت گاز وجود داشته باشد و منبع اشتعال نیز همزمان حاضر باشد.
📋 مراحل اجرای FTA
👥 تیم اجرای FTA
💡 مثال عملی ۱: انفجار مخزن LPG
💡 مثال عملی ۲: سقوط بار جرثقیل
✅ مزایای FTA
⚠️ محدودیتهای FTA
📊 تفاوت با سایر روشها
📜 الزامات قانونی و استانداردی
🌳 بخش دوم: آموزش گامبهگام تحلیل درخت خطا (FTA)
🎯 فلسفه تحلیل درخت خطا
FTA بر یک اصل ساده استوار است: «هیچ حادثهای بدون زنجیرهای از علل رخ نمیدهد.» هدف FTA این است که این زنجیره را بهصورت منطقی و قابل تحلیل نمایش دهد تا بتوان پیش از وقوع حادثه، نقاط ضعف را حذف یا کنترل کرد.
📋 مراحل ترسیم درخت خطا
📊 Minimal Cut Set
کوچکترین مجموعهای از خرابیها که وقوع همزمان آنها باعث وقوع Top Event میشود. مثال: برای انفجار مخزن، ترکیب «نشت گاز» و «وجود جرقه» یک Minimal Cut Set است.
📊 Minimal Path Set
برعکس Cut Set است و نشان میدهد چه ترکیبی از تجهیزات سالم باقی بمانند تا سیستم همچنان ایمن بماند. این مفهوم بیشتر در تحلیل قابلیت اطمینان کاربرد دارد.
📊 تحلیل کمی در FTA
در پروژههای بزرگ، احتمال وقوع Top Event محاسبه میشود. مثال: اگر احتمال خرابی پمپ = 0.01 و خرابی PSV = 0.001، با دروازه AND: احتمال ≈ 0.00001.
⚠️ در تحلیلهای واقعی باید وابستگیها، Common Cause Failure و دادههای قابلیت اطمینان در نظر گرفته شوند.
📋 دادههای موردنیاز برای تحلیل کمی
🛢️ پالایشگاه
⚡ نیروگاه
🪜 کار در ارتفاع
🏗️ کاربرد در لیفتینگ
🚪 کاربرد در فضای بسته
🔗 ارتباط با سایر روشها
⚠️ اشتباهات رایج در اجرای FTA
📌 مطالعه موردی – از دست رفتن برق اضطراری
در تحلیل اولیه، تصور میشد تنها خرابی ژنراتور اضطراری علت اصلی است. اما FTA نشان داد که ترکیب چند عامل میتواند همان نتیجه را ایجاد کند: خرابی ژنراتور دیزل، خرابی تابلو ATS، ضعف نگهداری باتریها، خطای اپراتور در آزمون دورهای، نقص در منطق سیستم کنترل.
✅ اقدامات: بازنگری برنامه PM، افزایش آزمونهای ATS و باتریها، اصلاح دستورالعملها. احتمال از دست رفتن برق اضطراری بهطور قابل توجهی کاهش یافت.
📌 جمعبندی بخش دوم
FTA یکی از قدرتمندترین ابزارهای تحلیل علل ریشهای است که با استفاده از منطق بولی و ساختار درختی، روابط پیچیده بین خرابیها را آشکار میکند. این روش نهتنها برای تحلیل حوادث گذشته، بلکه برای پیشگیری از حوادث آینده، بهینهسازی طراحی، تحلیل قابلیت اطمینان و پشتیبانی از تصمیمهای مهندسی نیز کاربرد گستردهای دارد.
🌿 فصل دهم: Event Tree Analysis (ETA)
📌 مقدمه
بسیاری از حوادث صنعتی با یک رویداد اولیه (Initiating Event) آغاز میشوند؛ اما شدت و وسعت حادثه به عملکرد یا عدم عملکرد لایههای حفاظتی بستگی دارد. برای مثال، یک نشتی کوچک گاز میتواند بدون پیامد خاتمه یابد، باعث توقف اضطراری شود، به آتشسوزی محدود منجر شود یا به انفجار گسترده تبدیل گردد. ETA این مسیرهای مختلف را بهصورت نظاممند تحلیل میکند.
❓ ETA چیست؟
Event Tree Analysis (ETA) یک روش استقرایی برای تحلیل ریسک است که از یک رویداد آغازین شروع کرده و تمام پیامدهای ممکن را با توجه به موفقیت یا شکست لایههای حفاظتی بررسی میکند.
🎯 اهداف ETA
📊 تفاوت FTA و ETA
📖 مفاهیم اصلی ETA
🌿 ساختار درخت رویداد
🎯 فلسفه ETA
«هر حادثه یک مسیر ثابت ندارد.» شدت حادثه به عملکرد موانع ایمنی بستگی دارد. به همین دلیل ETA یکی از بهترین ابزارها برای ارزیابی Barrier Management محسوب میشود.
🏭 کاربردهای ETA
📋 مراحل اجرای ETA
💡 مثال ۱: نشت LPG
💡 مثال ۲: قطع برق اصلی
✅ مزایای ETA
⚠️ محدودیتهای ETA
📜 الزامات قانونی
🔗 ارتباط با سایر روشها
📌 مطالعه موردی – پارگی خط انتقال گاز
لایههای حفاظتی: آشکارساز گاز، ESD، سیستم آبپاش، تیم واکنش. تحلیل نشان داد که اگر آشکارساز و ESD عملکرد صحیح داشته باشند، نشتی در مدت کوتاهی کنترل میشود. در صورت شکست همزمان، احتمال آتشسوزی گسترده افزایش مییابد.
✅ اقدامات: افزونگی در آشکارسازها، افزایش آزمونهای دورهای ESD.
🌿 بخش دوم: آموزش عملی Event Tree Analysis (ETA)
🎯 فلسفه تحلیل درخت رویداد
در تحلیل درخت خطا (FTA)، سؤال اصلی این بود: «چرا حادثه رخ داد؟» اما در ETA سؤال تغییر میکند: «اگر این رویداد آغازین رخ دهد، با توجه به عملکرد یا عدم عملکرد موانع ایمنی، چه پیامدهایی ممکن است ایجاد شود؟» به همین دلیل ETA یکی از مهمترین ابزارهای Barrier Management و Process Safety محسوب میشود.
📋 مراحل اجرای ETA
🎯 انتخاب رویداد آغازین
🛡️ شناسایی IPLها
🔧 نکته: هر کنترل مدیریتی الزاماً بهعنوان IPL پذیرفته نمیشود.
🌿 ترسیم شاخهها
📊 تحلیل کمی ETA
فرض: موفقیت آشکارساز=0.98، ESD=0.99، آبپاش=0.97
✅ معیارهای IPL
🏭 کاربردهای ETA
🔗 ارتباط با LOPA
⚠️ اشتباهات رایج
📊 شاخصهای ارزیابی کیفیت ETA
📌 مطالعه موردی – پارگی خط انتقال آمونیاک
لایهها: آشکارساز گاز، ESD، آبپاش، تیم واکنش. نتایج نشان داد که اگر آشکارساز و ESD عمل کنند، نشت مهار میشود. در صورت شکست همزمان، انتشار گسترده آمونیاک رخ میدهد.
✅ اقدامات: افزونگی در آشکارسازها، بازنگری ESD، تقویت آموزش.
🛡️ فصل یازدهم: LOPA (Layer of Protection Analysis)
📌 مقدمه
در بسیاری از صنایع، پس از انجام مطالعات HAZOP مشخص میشود که یک سناریوی خطر دارای ریسک بالایی است، اما هنوز مشخص نیست آیا لایههای حفاظتی موجود برای کنترل آن کافی هستند یا خیر؟ در این مرحله از LOPA استفاده میشود.
💡 LOPA روشی نیمهکمی برای بررسی کفایت موانع حفاظتی است.
❓ تعریف LOPA
Layer of Protection Analysis (LOPA) روشی نظاممند برای ارزیابی اثربخشی لایههای حفاظتی مستقل (IPL) در برابر یک سناریوی خطر مشخص است. هدف اصلی: برآورد احتمال وقوع سناریو، ارزیابی اثر هر لایه، بررسی کفایت ریسک باقیمانده و تعیین SIL موردنیاز.
❓ چرا LOPA توسعه یافت؟
در گذشته، نتایج HAZOP به توصیههایی مانند «نصب آلارم»، «بهبود آموزش»، «نصب PSV» محدود میشد. اما پرسش مهم این بود: آیا همین اقدامات برای کاهش ریسک کافی هستند؟ LOPA برای پاسخ به همین سؤال توسعه یافت.
📊 جایگاه LOPA در مدیریت ریسک
📖 مفاهیم اصلی LOPA
📊 IPL، Risk Reduction، PFD، RRF
💡 مثال ساده LOPA
سناریو: افزایش فشار مخزن
📋 مراحل اجرای LOPA
📊 تفاوت HAZOP و LOPA
🏭 کاربردهای LOPA
⚖️ مزایا و محدودیتها
📜 الزامات قانونی
📌 مطالعه موردی – واحد آمونیاک
HAZOP نشان داد خرابی کنترلر فشار میتواند باعث افزایش فشار راکتور شود. LOPA مشخص کرد که PSV موجود برای رسیدن به سطح ریسک قابل قبول کافی نیست. یک SIS مستقل طراحی و نصب شد.
✅ احتمال وقوع انفجار بهطور قابل توجهی کاهش یافت.
📌 بخش دوم: آموزش عملی LOPA
🎯 فلسفه LOPA
در روش HAZOP معمولاً مشخص میشود که یک سناریوی خطر وجود دارد، اما HAZOP بهتنهایی پاسخ نمیدهد که آیا موانع ایمنی موجود برای کاهش ریسک کافی هستند یا خیر. LOPA برای پاسخ به این سؤال طراحی شده است: «آیا لایههای حفاظتی موجود، ریسک را تا سطح قابل قبول کاهش دادهاند؟»
📋 مراحل اجرای LOPA
📊 تعیین فرکانس رویداد آغازین
🛡️ انتخاب IPL مناسب
📊 محاسبه ریسک باقیمانده
فرمول: ریسک = فرکانس رویداد آغازین × PFD تمام IPLها
📊 معیار پذیرش ریسک
🔗 ارتباط LOPA با SIL
🛢️ پالایشگاه
🧪 پتروشیمی
⚡ نیروگاه
🏗️ پروژه EPC
⚠️ اشتباهات رایج در اجرای LOPA
📌 مطالعه موردی – راکتور تولید اتیلن
HAZOP: خرابی کنترلر فشار → افزایش فشار و پارگی راکتور. LOPA: PSV بهتنهایی ریسک را به سطح قابل قبول نمیرساند. افزودن SIF مستقل با آزمونهای دورهای مطابق IEC 61511.
✅ ریسک تا محدوده قابل قبول کاهش یافت.
🔗 ارتباط LOPA با سایر روشهای ارزیابی ریسک
📋 بخش سوم: فرمهای استاندارد LOPA و مطالعات موردی
فرم ۱: مخزن ذخیره LPG
فرم ۲: برج تقطیر
فرم ۳: کمپرسور گاز
فرم ۴: خطوط انتقال
فرم ۵: راکتور شیمیایی
فرم ۶: کار در ارتفاع
فرم ۷: عملیات لیفتینگ
فرم ۸: فضای بسته
فرم ۹: سیستم برق
فرم ۱۰: پروژه EPC
📌 ۵ مطالعه موردی واقعی
افزایش سطح و فشار در برج تقطیر. وابستگی بیش از حد به مداخله اپراتور.
درس: استفاده از لایههای حفاظتی مستقل.
سرریز مخزن بنزین. خرابی سیستم اندازهگیری سطح.
درس: هر لایه باید مستقل، آزمونپذیر و قابل اعتماد باشد.
از دست رفتن کنترل چاه. BOP و رویههای عملیاتی نتوانستند جلوگیری کنند.
درس: تحلیل Common Cause Failure و وابستگی بین موانع.
نشت گاز و انفجار. ضعف در PTW و تحویل شیفت.
درس: چندین لایه حفاظتی بیاثر شدند.
از دست رفتن برق و خنککننده. وقوع همزمان زلزله و سونامی.
درس: ارزیابی سناریوهای چندگانه و شرایط فراتر از طراحی.
✅ چکلیست ممیزی LOPA
📊 شاخصهای کلیدی عملکرد (KPI)
📋 دستورالعمل اجرای LOPA در EPC
🔗 ارتباط LOPA با استانداردها

🏭 فصل دوازدهم: PHA (Process Hazard Analysis)
📌 مقدمه
در صنایع فرآیندی، وقوع یک حادثه میتواند پیامدهایی فراتر از خسارت مالی داشته باشد؛ از جمله: مرگ یا مصدومیت کارکنان، انفجار و آتشسوزی، انتشار مواد سمی، آلودگی محیطزیست، توقف تولید و آسیب به اعتبار سازمان. به همین دلیل، پیش از راهاندازی یا ایجاد تغییرات اساسی، لازم است خطرات فرآیند بهصورت نظاممند بررسی شوند. PHA چارچوبی است که این بررسی را هدایت میکند.
❓ PHA چیست؟
Process Hazard Analysis (PHA) یک فرآیند نظاممند برای شناسایی، تحلیل و ارزیابی خطرات مرتبط با فرآیندهای صنعتی است که با هدف کاهش احتمال وقوع حوادث و محدود کردن پیامدهای آنها انجام میشود. برخلاف تصور رایج، PHA یک «روش» واحد نیست، بلکه یک چارچوب مدیریتی است که از روشهای مختلفی مانند HAZOP، What-If، FMEA، FTA، ETA و LOPA استفاده میکند.
🎯 اهداف PHA
📊 جایگاه PHA در PSM
⏰ چه زمانی PHA انجام شود؟
📋 اطلاعات موردنیاز برای PHA
👥 اعضای تیم PHA
📋 روشهای مورد استفاده در PHA
📋 مراحل اجرای PHA
🔍 معیارهای انتخاب روش مناسب
📜 الزامات قانونی
✅ مزایای PHA
⚠️ محدودیتهای PHA
📌 مطالعه موردی – توسعه پالایشگاه
پیش از راهاندازی واحد جدید، PHA انجام شد. HAZOP چند سناریوی بحرانی (افزایش فشار، از دست رفتن خنککاری، نشت گاز) را شناسایی کرد. LOPA نشان داد برای دو سناریو، لایههای حفاظتی کافی نیستند و یک SIF جدید طراحی شد.
✅ واحد بدون حادثه وارد مدار بهرهبرداری شد.
🏭 بخش دوم: آموزش عملی اجرای PHA
🎯 فلسفه اجرای PHA
هدف اصلی PHA تنها شناسایی خطر نیست، بلکه ایجاد یک فرآیند نظاممند برای پاسخ به سه سؤال اساسی است: ۱. چه خطراتی در فرآیند وجود دارد؟ ۲. این خطرات چگونه میتوانند به حادثه تبدیل شوند؟ ۳. برای کاهش ریسک تا سطح قابل قبول چه اقداماتی لازم است؟ بنابراین، خروجی یک مطالعه PHA نباید صرفاً فهرستی از خطرات باشد؛ بلکه باید شامل تحلیل، اولویتبندی، اقدامات اصلاحی، مسئول اجرا و زمانبندی نیز باشد.
📋 مراحل اجرای یک مطالعه PHA
🔍 انتخاب روش مناسب PHA
📋 شناسایی سناریوهای خطر
📊 ارزیابی ریسک
🔧 پیشنهاد اقدامات اصلاحی
🔗 ارتباط PHA با MOC
هرگونه تغییر در فرآیند، تجهیزات، مواد شیمیایی، نرمافزار کنترل، منطق ESD، ظرفیت تولید یا روش بهرهبرداری باید باعث بازنگری PHA شود. عدم بازنگری PHA پس از تغییرات یکی از عوامل تکرارشونده در حوادث بزرگ صنعتی است.
🔗 ارتباط PHA با PSSR
قبل از راهاندازی واحد جدید یا واحدی که پس از توقف اساسی دوباره وارد مدار میشود، باید Pre-Startup Safety Review (PSSR) انجام شود. در این مرحله بررسی میشود که اقدامات PHA اجرا شدهاند، توصیههای HAZOP بسته شدهاند، آزمونهای تجهیزات حفاظتی انجام شده است و آموزش کارکنان تکمیل شده است.
🛢️ پالایشگاه
🧪 پتروشیمی
⚡ نیروگاه و EPC
⚠️ اشتباهات رایج در اجرای PHA
📌 مطالعه موردی – واحد فرآورش گاز
در مرحله FEED، PHA با HAZID و HAZOP چندین سناریوی بحرانی (نشت گاز، افزایش فشار، از دست رفتن برق اضطراری) را شناسایی کرد. LOPA نشان داد برای دو سناریو، لایههای حفاظتی کافی نیستند.
✅ اقدامات: طراحی SIF جدید، افزایش ظرفیت Flare، اصلاح MOC، تدوین برنامه آزمون دورهای. ریسک فرآیند کاهش یافت.
🔗 ارتباط PHA با سایر سیستمهای مدیریتی
📊 فصل سیزدهم: QRA (Quantitative Risk Assessment)
📌 مقدمه
روشهای کیفی مانند HAZID، HAZOP و JSA برای شناسایی خطرات بسیار مؤثر هستند، اما زمانی که لازم باشد درباره جانمایی واحدها، فاصله ایمن تجهیزات، طراحی ساختمانهای صنعتی، تعیین محدوده خطر، سرمایهگذاری روی لایههای حفاظتی یا تصمیمهای کلان مهندسی تصمیمگیری شود، تحلیل کیفی بهتنهایی کافی نیست. در این شرایط از QRA استفاده میشود.
❓ QRA چیست؟
Quantitative Risk Assessment (QRA) فرآیندی نظاممند برای برآورد کمی ریسک است که در آن احتمال وقوع سناریوهای خطرناک و پیامدهای آنها بهصورت عددی محاسبه و با معیارهای پذیرش ریسک مقایسه میشود.
خروجی QRA: Individual Risk، Societal Risk، شعاع اثر حرارتی، محدوده انفجار
🎯 اهداف QRA
⏰ چه زمانی QRA انجام شود؟
📊 تفاوت ارزیابی کیفی و کمی
📋 مراحل اجرای QRA
📋 اطلاعات موردنیاز
🔥 سناریوهای متداول در QRA
📊 تحلیل فرکانس
برای هر سناریو، فرکانس وقوع از منابعی مانند OREDA، API، دادههای سازنده، سوابق خرابی و تحلیل قابلیت اطمینان برآورد میشود. در این مرحله میتوان از خروجیهای FTA و LOPA نیز استفاده کرد.
منابع داده: OREDA، API، CCPS، دادههای سازندگان
🌡️ تحلیل پیامدها
📊 شاخصهای اصلی QRA
📊 معیارهای پذیرش ریسک
معیارهای پذیرش ریسک بسته به کشور، صنعت و الزامات کارفرما متفاوت هستند. بسیاری از سازمانها از چارچوب ALARP استفاده میکنند.
ALARP: کاهش ریسک تا پایینترین سطح معقول و عملی
🏭 کاربرد QRA در صنایع
📜 الزامات قانونی
📌 مطالعه موردی – پایانه ذخیره LPG
سه گزینه برای جانمایی مخازن بررسی شد. QRA نشان داد گزینه دوم با افزایش فاصله از ساختمانها و اصلاح جانمایی خطوط لوله، ریسک کمتری دارد. سامانه آشکارسازی گاز، دیواره حفاظتی و مسیرهای تخلیه اضطراری در طراحی نهایی لحاظ شد.
✅ طراحی نهایی بر اساس QRA بهینه ش
📊 بخش دوم: آموزش عملی ارزیابی کمی ریسک (QRA)
📋 مراحل اجرای QRA
🎯 تعیین محدوده مطالعه
مثال: واحد آمونیاک، مخازن LPG، ایستگاه تقلیل فشار گاز
🔥 شناسایی سناریوهای خطر
📊 تحلیل فرکانس
🌡️ مدلسازی پیامدها
💻 نرمافزارهای تخصصی QRA
📊 ریسک فردی و اجتماعی
⚖️ اصل ALARP
As Low As Reasonably Practicable – اگر امکان کاهش بیشتر ریسک با هزینه و تلاش معقول وجود داشته باشد، سازمان باید آن اقدام را اجرا کند؛ حتی اگر ریسک فعلی در محدوده قابل قبول باشد.
✅ اقدامات کاهش ریسک: افزایش فاصله، دیواره حفاظتی، ارتقای Flare، SIS، افزایش مقاومت ساختمانها
🏭 کاربرد QRA در صنایع
⚠️ اشتباهات رایج در اجرای QRA
📌 مطالعه موردی – مخازن LPG
سه گزینه جانمایی مخازن بررسی شد. سناریوهای Pool Fire، BLEVE و VCE مدلسازی شدند. گزینه دوم با افزایش فاصله از ساختمانها ریسک کمتری داشت. سامانه آشکارسازی گاز، دیواره حفاظتی و بهبود مسیرهای تخلیه در طراحی نهایی لحاظ شد.
✅ طراحی نهایی بر اساس QRA بهینه شد.
🔗 ارتباط QRA با سایر روشها
🔗 فصل چهاردهم: IRM (Integrated Risk Management)
📌 مقدمه
در بسیاری از پروژهها تصور میشود که با اجرای یک روش مانند HAZOP یا JSA، ارزیابی ریسک به پایان رسیده است؛ در حالی که هر روش تنها بخشی از فرآیند مدیریت ریسک را پوشش میدهد. مدیریت ریسک یکپارچه (IRM) با هدف ایجاد ارتباط بین روشهای مختلف، تصمیمهای مهندسی را در تمام مراحل چرخه عمر پروژه هماهنگ میکند؛ از مطالعات امکانسنجی تا بهرهبرداری، مدیریت تغییر و از رده خارج کردن تأسیسات.
❓ IRM چیست؟
مدیریت ریسک یکپارچه مجموعهای از فرآیندها، ابزارها و تصمیمهای مدیریتی است که برای شناسایی خطرات، ارزیابی ریسک، کنترل و کاهش ریسک، پایش اثربخشی کنترلها و بهبود مستمر بهصورت هماهنگ اجرا میشود.
🎯 اهداف IRM
🔄 چرخه مدیریت ریسک
📊 جایگاه روشهای ارزیابی ریسک
🔍 انتخاب روش مناسب
📋 ماتریس انتخاب روش
🔗 ارتباط روشها
🏗️ مدیریت ریسک در چرخه عمر پروژه
🔄 نقش MOC
هرگونه تغییر در فرآیند، مواد اولیه، تجهیزات، نرمافزار کنترل، دستورالعملها، ساختار سازمانی یا پیمانکاران کلیدی باید از منظر ریسک بررسی شود.
📌 فرآیند MOC باید شامل بازنگری HAZOP، LOPA یا سایر مطالعات مرتبط باشد.
📊 KPIهای مدیریت ریسک
📜 الزامات قانونی
📌 مطالعه موردی – توسعه پالایشگاه
HAZOP نشان داد افزایش فشار در یکی از واحدها میتواند به پیامدهای جدی منجر شود. LOPA مشخص کرد لایههای حفاظتی کافی نیستند و نیاز به SIF وجود دارد. QRA برای جانمایی تجهیزات و ساختمان کنترل انجام شد. JSA برای فعالیتهای نصب و MOC برای تغییرات طراحی اجرا شد. این رویکرد یکپارچه باعث شد تصمیمهای فنی در تمام مراحل پروژه بر پایه یک تصویر جامع از ریسک اتخاذ شوند.
✅ رویکرد یکپارچه باعث کاهش ریسک و افزایش قابلیت اطمینان شد.
⚠️ چالشهای رایج
🔗 بخش دوم: استقرار مدیریت یکپارچه ریسک در سازمان
📋 مدل استقرار مدیریت ریسک
🏛️ ساختار سازمانی مدیریت ریسک
وظایف کمیته: تصویب معیارهای ریسک، بررسی HAZOP و QRA، پایش اقدامات اصلاحی، تصویب MOC
📊 تدوین معیارهای پذیرش ریسک
📋 ثبت ریسک (Risk Register)
🔄 ارتباط با MOC
هر تغییر در طراحی فرآیند، مواد اولیه، تجهیزات، نرمافزار کنترل، رویههای عملیاتی، ساختار سازمانی یا پیمانکاران باید پیش از اجرا بررسی شود. فرآیند MOC باید شامل بازنگری HAZOP، LOPA یا سایر مطالعات مرتبط باشد.
✅ ارتباط با PSSR
قبل از راهاندازی هر واحد جدید باید اطمینان حاصل شود: اقدامات HAZOP اجرا شدهاند، توصیههای LOPA بسته شدهاند، سیستمهای ایمنی آزمون شدهاند، کارکنان آموزش دیدهاند، مدارک فنی بهروز هستند و مجوزهای لازم صادر شده است.
🔧 مدیریت اقدامات اصلاحی
📊 شاخصهای کلیدی عملکرد (KPI)
📈 مدل بلوغ مدیریت ریسک
✅ چکلیست ممیزی مدیریت ریسک
📌 مطالعه موردی – توسعه واحد فرآورش گاز
در جریان توسعه، ظرفیت کمپرسورها افزایش یافت. MOC آغاز و HAZOP و LOPA بازنگری شدند. نتایج نشان داد افزایش ظرفیت باعث تغییر در سناریوهای فشار و دما میشود. منطق ESD اصلاح شد، یک SIF جدید طراحی شد، برنامه آزمون دورهای بهروزرسانی شد و آموزش کارکنان انجام گرفت. واحد بدون حادثه وارد بهرهبرداری شد.
⚠️ اشتباهات رایج در مدیریت ریسک
🔗 ارتباط مدیریت ریسک با سیستمهای مدیریتی
📚 فصل پانزدهم: راهنمای جامع انتخاب، مقایسه و اجرای روشهای ارزیابی ریسک
📌 مقدمه
مدیریت ریسک، یک فعالیت مقطعی یا صرفاً مستندسازی برای اخذ مجوز نیست؛ بلکه بخشی از فرآیند تصمیمگیری مهندسی است که از مرحله ایدهپردازی پروژه تا پایان عمر تجهیزات ادامه دارد. هیچ روشی بهتنهایی پاسخگوی تمام نیازهای ارزیابی ریسک نیست. انتخاب روش مناسب به نوع صنعت، مرحله پروژه، پیچیدگی فرآیند، اطلاعات موجود و هدف مطالعه بستگی دارد.
📊 مقایسه جامع روشهای ارزیابی ریسک
🔍 انتخاب روش مناسب
🔄 مدل تصمیمگیری و چرخه کامل
⚠️ ۵۰ اشتباه رایج (نمونه)
🔧 ۲۰ توصیه مهندسی
💻 نقش فناوریهای نوین
📋 راهنمای تهیه گزارش و چکلیست نهایی
📜 الزامات قانونی
📎 پیوست اول: جداول، چکلیستها، فرمها و ماتریسهای کاربردی
جدول ۱: مقایسه روشها
JSA، HAZID، HAZOP، What-If، FMEA، FTA، ETA، Bow-Tie، LOPA، PHA، QRA
جدول ۲: مقایسه استانداردها
ISO 31000، ISO 31010، ISO 45001، IEC 61882، IEC 61511، OSHA PSM، CCPS RBPS، API RP 580
جدول ۳: کاربرد هر روش در صنایع
نفت، پتروشیمی، پالایشگاه، نیروگاه، معدن، ساختمان، EPC، فولاد، سیمان، خطوط انتقال
جدول ۴: ماتریس احتمال وقوع
۱ بسیار بعید تا ۵ بسیار محتمل
جدول ۵: ماتریس شدت پیامد
۱ بدون آسیب تا ۵ فاجعهبار
جدول ۶: ماتریس ریسک ۵×۵
ترکیب احتمال و شدت
جدول ۷: سلسله مراتب کنترل خطر
حذف، جایگزینی، مهندسی، اداری، PPE
جدول ۸: انتخاب روش ارزیابی ریسک
بر اساس مرحله پروژه
جدول ۹: لایههای حفاظتی
طراحی ذاتی، کنترل فرآیند، آلارم، اپراتور، SIS، PSV، Fire System، ERP
جدول ۱۰: تجهیزات حفاظت فردی
جوشکاری، ارتفاع، فضای بسته، مواد شیمیایی، برق
✅ چکلیستهای کاربردی ۱ تا ۱۰
📋 فهرست فرمهای کتاب
📌 نتیجهگیری نهایی
ارزیابی ریسک زمانی اثربخش است که: بر پایه اطلاعات دقیق و بهروز انجام شود، توسط یک تیم چندتخصصی اجرا گردد، نتایج آن به اقدامات اصلاحی قابل پیگیری تبدیل شود، پس از تغییرات و حوادث بازنگری شود و بخشی از فرهنگ سازمان و تصمیمگیری روزمره باشد. هدف نهایی از بهکارگیری روشهای ارزیابی ریسک، کاهش احتمال وقوع حوادث، حفاظت از جان انسانها، صیانت از محیطزیست، حفظ داراییها و تضمین تداوم کسبوکار است.
📚 منابع و مراجع
📘 جمعبندی: ارزیابی ریسک در مهندسی ایمنی و HSE
مرجع جامع روشهای ارزیابی ریسک در صنایع
مرجع تخصصی حفاظت از سقوط
🧠 مفاهیم بنیادین
Hazard (خطر)
منبع ایجاد آسیب – همیشه وجود دارد – قابل حذف یا کنترل
Risk (ریسک)
احتمال × شدت پیامد – قابل کاهش است
ریسک = احتمال وقوع (Likelihood) × شدت پیامد (Severity)
🔄 چرخه مدیریت ریسک
🛡️ سلسلهمراتب کنترل
📊 ماتریس ریسک ۵×۵
🛠️ ۱۰ روش ارزیابی ریسک
🔗 زنجیره روشها در EPC
📋 انتخاب روش بر اساس مرحله
📜 استانداردهای بینالمللی
🇮🇷 قوانین ایران
💎 ۱۰ توصیه طلایی
🎯 نتیجهگیری نهایی
ارزیابی ریسک زمانی اثربخش است که بر پایه اطلاعات دقیق، توسط تیم چندتخصصی اجرا شده و نتایج آن به اقدامات اصلاحی قابل پیگیری تبدیل شود. هدف نهایی: کاهش احتمال وقوع حوادث، حفاظت از جان انسانها، صیانت از محیطزیست و تضمین تداوم کسبوکار.
از «ایمنی واکنشی» به «ایمنی پیشبینانه» — به سوی «Zero Accident – صفر حادثه»
📚 منابع معتبر
ایمن آفرینان ارتفاع
مرجع تخصصی حفاظت از سقوط در ایران
📘 این مقاله جامع توسط تیم تخصصی ایمن آفرینان ارتفاع با بهرهگیری از تجربیات میدانی، مطالعات آکادمیک و مستندات معتبر بینالمللی تدوین شده است.
📅© 1405 – تمامی حقوق محفوظ است.
LifeLines.ir